IT 洞察
網絡安全
端點防護、漏洞掃描、滲透測試、資訊保安意識訓練與事件應變——以亞洲中小企業實際面對的情境為主。
October 21, 2026 | 2 min
安全意識培訓每用戶多少錢(2026):價格比較
安全意識培訓價格採購指南:每用戶標價、費用包含與不包含的項目、管理型與自建成本對比,以及50、150、300人規模的年度預算示例。
October 08, 2026 | 2 min
安全運營中心(SOC)是甚麼?服務範圍、人手與費用(2026)
安全運營中心(SOC)是甚麼、SOC 服務包含哪些項目、為甚麼 7×24 覆蓋每個席位需要約五名分析師、香港和亞洲的 SOC 服務如何計價、如何選擇服務商,以及月報應呈現甚麼。
September 25, 2026 | 1 min
報告要過的是銀行那一關:香港金融科技公司面對交易對手審查時的滲透測試
寫給 15 至 40 人規模、被合作銀行要求提交滲透測試報告作為准入條件的香港金融科技公司創辦人或技術負責人。實際讀報告的是誰、他需要記錄什麼;讓報告被接受的四個要素;如何按合作關係劃定測試範圍;為什麼最便宜的掃描過不了關、最大的項目又做過了頭;如何從截止日期倒推;小團隊最容易忘記談的複測;來不及修復的發現怎麼處理;以及如何把報告複用於下一個交易對手。
September 11, 2026 | 2 min
對企業級安全來說太小,對跳過安全來說太曝險:一家香港設計工作室的入門套餐
一個來自香港的複合情境:一家十五人的設計工作室收到三份報價,全都是按數倍於自己規模的公司設計的,於是得出「真正的安全買不起」的結論。固定價格的入門套餐如何改變這個決定——以及為什麼它與完整管理型IT外判方案是同一架梯子的第一階。
September 11, 2026 | 1 min
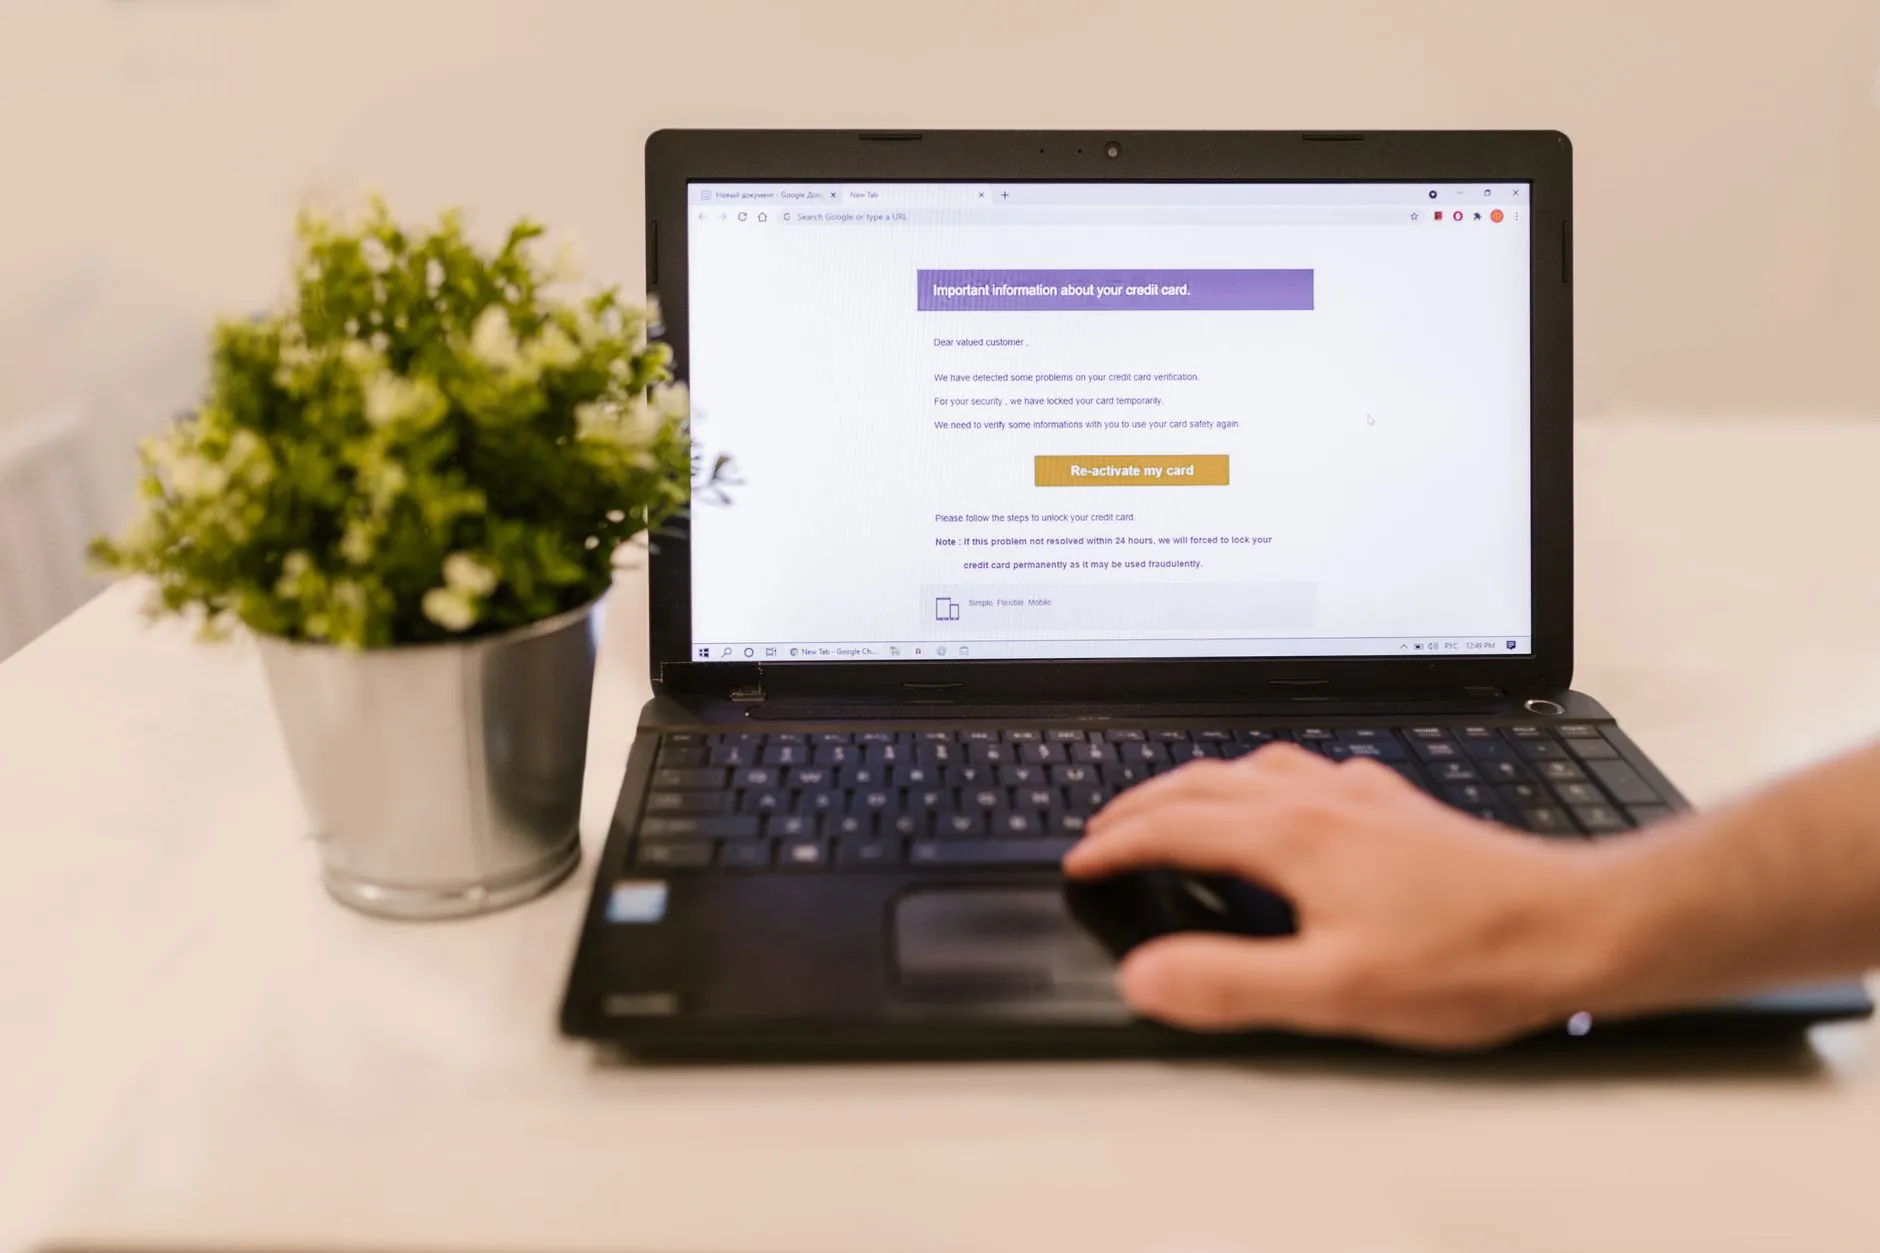
十個人點開了那封假發票:一家新加坡貿易公司的網路釣魚演練
一個來自新加坡的複合情境:一家七十人的貿易公司幾乎是順帶做了第一次網路釣魚演練,結果一個下午之內有十個人點開了那封偽造的供應商發票。如何讀懂第一次的點擊率、為什麼「零通報」是比「十次點擊」更糟的訊號,以及為什麼真正改變結果的是那個專案本身,而不是一份平台授權。
September 11, 2026 | 2 min
香港非牟利機構的第一次 Microsoft 365 保安審計:六年設定漂移是什麼樣子
一家三十人的香港非牟利機構用了六年 Microsoft 365,從沒有人複查過租戶。一次固定價格的保安審計發現了什麼、花了多少錢、之後怎麼辦。
September 11, 2026 | 1 min
凌晨兩點沒人醒著看見的那則告警:一家新加坡物流公司的 MDR 選擇
一個來自新加坡的複合情境:一家貨代公司的端點代理程式在 02:14 標記出憑證竊取行為,而這則告警在隔天上午 10:20 才被讀到。為什麼偵測、監控與回應是三件不同的事、為什麼分析師的時區很重要,以及 MDR 相對於委外 IT 方案裡既有的端點防護,究竟站在什麼位置。
September 11, 2026 | 1 min
香港網絡保險要求:保險公司會問的 10 項 IT 控制(2026)
香港網絡保險續保問卷會問哪 10 項 IT 控制:從 MFA、EDR 到備份和員工培訓,以及每一項該用什麼證據來如實回答。