IT 洞察
網絡安全
端點防護、漏洞掃描、滲透測試、資訊保安意識訓練與事件應變——以亞洲中小企業實際面對的情境為主。
September 11, 2026 | 2 min
對企業級安全來說太小,對跳過安全來說太曝險:一家香港設計工作室的入門套餐
一個來自香港的複合情境:一家十五人的設計工作室收到三份報價,全都是按數倍於自己規模的公司設計的,於是得出「真正的安全買不起」的結論。固定價格的入門套餐如何改變這個決定——以及為什麼它與完整託管IT方案是同一架梯子的第一階。
September 11, 2026 | 1 min
十個人點開了那封假發票:一家新加坡貿易公司的網路釣魚演練
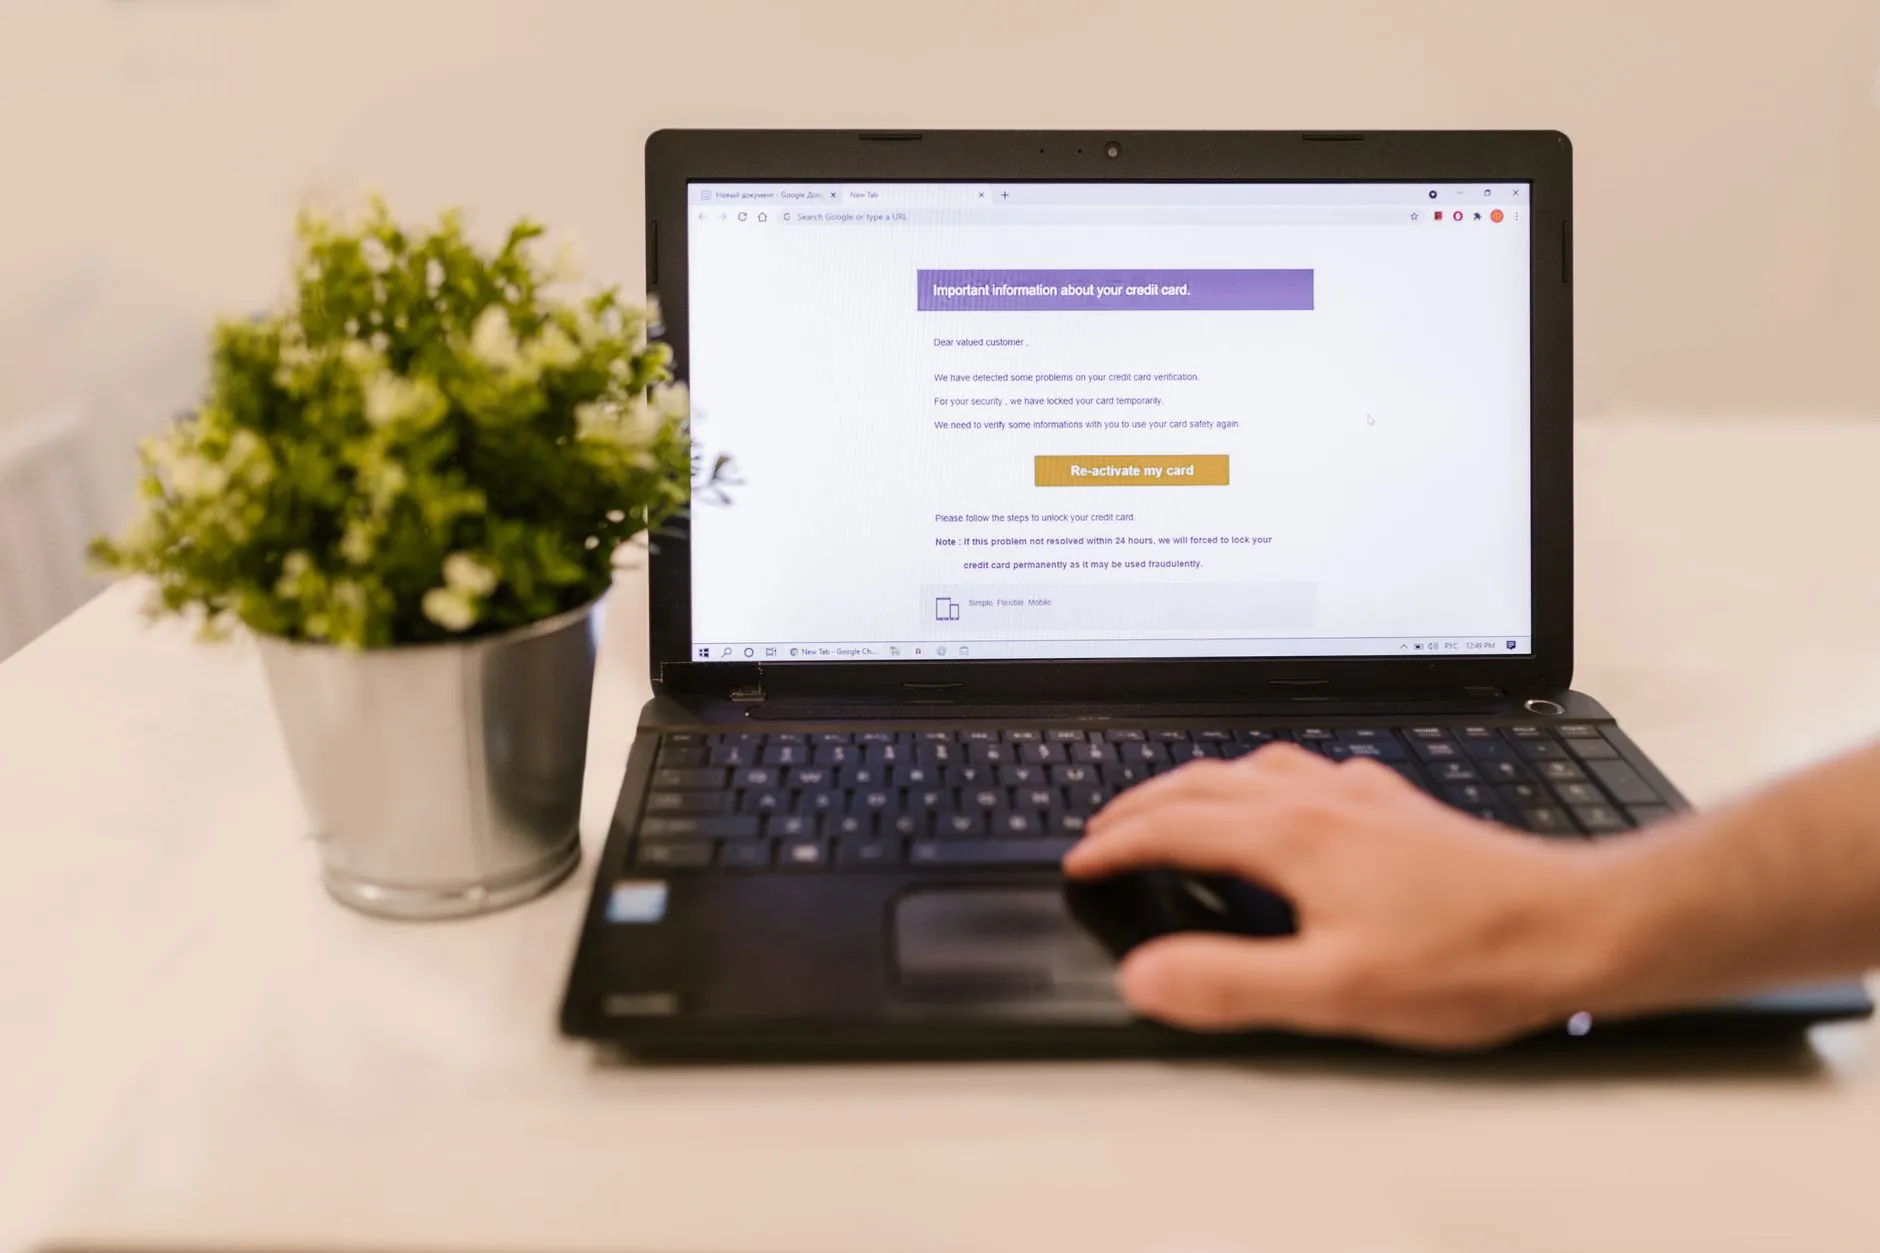
一個來自新加坡的複合情境:一家七十人的貿易公司幾乎是順帶做了第一次網路釣魚演練,結果一個下午之內有十個人點開了那封偽造的供應商發票。如何讀懂第一次的點擊率、為什麼「零通報」是比「十次點擊」更糟的訊號,以及為什麼真正改變結果的是那個專案本身,而不是一份平台授權。
September 11, 2026 | 2 min
一次免費掃描查出二十處漏洞:一家香港非營利機構的 Microsoft 365 安全稽核
一個來自香港的複合情境:一家三十人的非營利機構以為 Microsoft 365 開箱即安全,而一次免費的快速安全檢查在一個下午裡找出約二十項發現——沒有一項是微軟的問題,全部都是從來沒有人複查過的設定。免費檢查涵蓋什麼、誠實地說不涵蓋什麼,以及持續管理從哪裡接手。
September 11, 2026 | 1 min
凌晨兩點沒人醒著看見的那則告警:一家新加坡物流公司的 MDR 選擇
一個來自新加坡的複合情境:一家貨代公司的端點代理程式在 02:14 標記出憑證竊取行為,而這則告警在隔天上午 10:20 才被讀到。為什麼偵測、監控與回應是三件不同的事、為什麼分析師的時區很重要,以及 MDR 相對於委外 IT 方案裡既有的端點防護,究竟站在什麼位置。
September 11, 2026 | 1 min
保險公司的問卷有十二道題:一家香港公司在續保時學到的事
一個來自香港的複合情境:一家七十人的經銷商打開網路保險續保文件,發現去年的一頁聲明變成了十二道具體、可查核的問題。這些問題聚成哪四類、為什麼辦公室裡沒有人答得出其中四題,以及當身分、修補、裝置與訓練不再是四筆各自為政的採購時,會發生什麼變化。
September 04, 2026 | 1 min
董事會問誰負責資安:一家香港專業服務機構的vCISO答案
一個來自香港的複合情境:一家專業服務機構的董事會問,究竟誰真正負責資安,而誠實的答案是這件事分散在辦公室主任、外包IT供應商和誰都不是之間。為什麼兼職CISO——既不是招聘全職員工,也不是繼續交給IT供應商——能補上這個缺口,以及這項服務在受管IT計畫中實際是什麼樣子。
September 04, 2026 | 1 min
凌晨三點,誰在看著系統?一家香港零售商的SOC抉擇
一個來自香港的複合情境:一家多門市零售連鎖的營運總監在資安評核中問了一個簡單的問題——凌晨三點到底是誰在盯著我們的系統——誠實的答案是沒有人。為什麼答案不是再買一項工具,以及SOC代管服務如何補上偵測與回應之間的缺口。
September 04, 2026 | 1 min
差點付出去的那張發票
一個來自香港的複合情境:一家小型行銷代理商差點支付了一張詐騙供應商發票,之所以被攔下,只是因為一位員工順手打電話核實。為什麼每位新員工只看一次的那段資安影片稱不上訓練,而一套託管、可衡量的意識訓練專案又能改變什麼。