什么是网络运营中心(NOC):每天做什么、值班流程与交接单模板
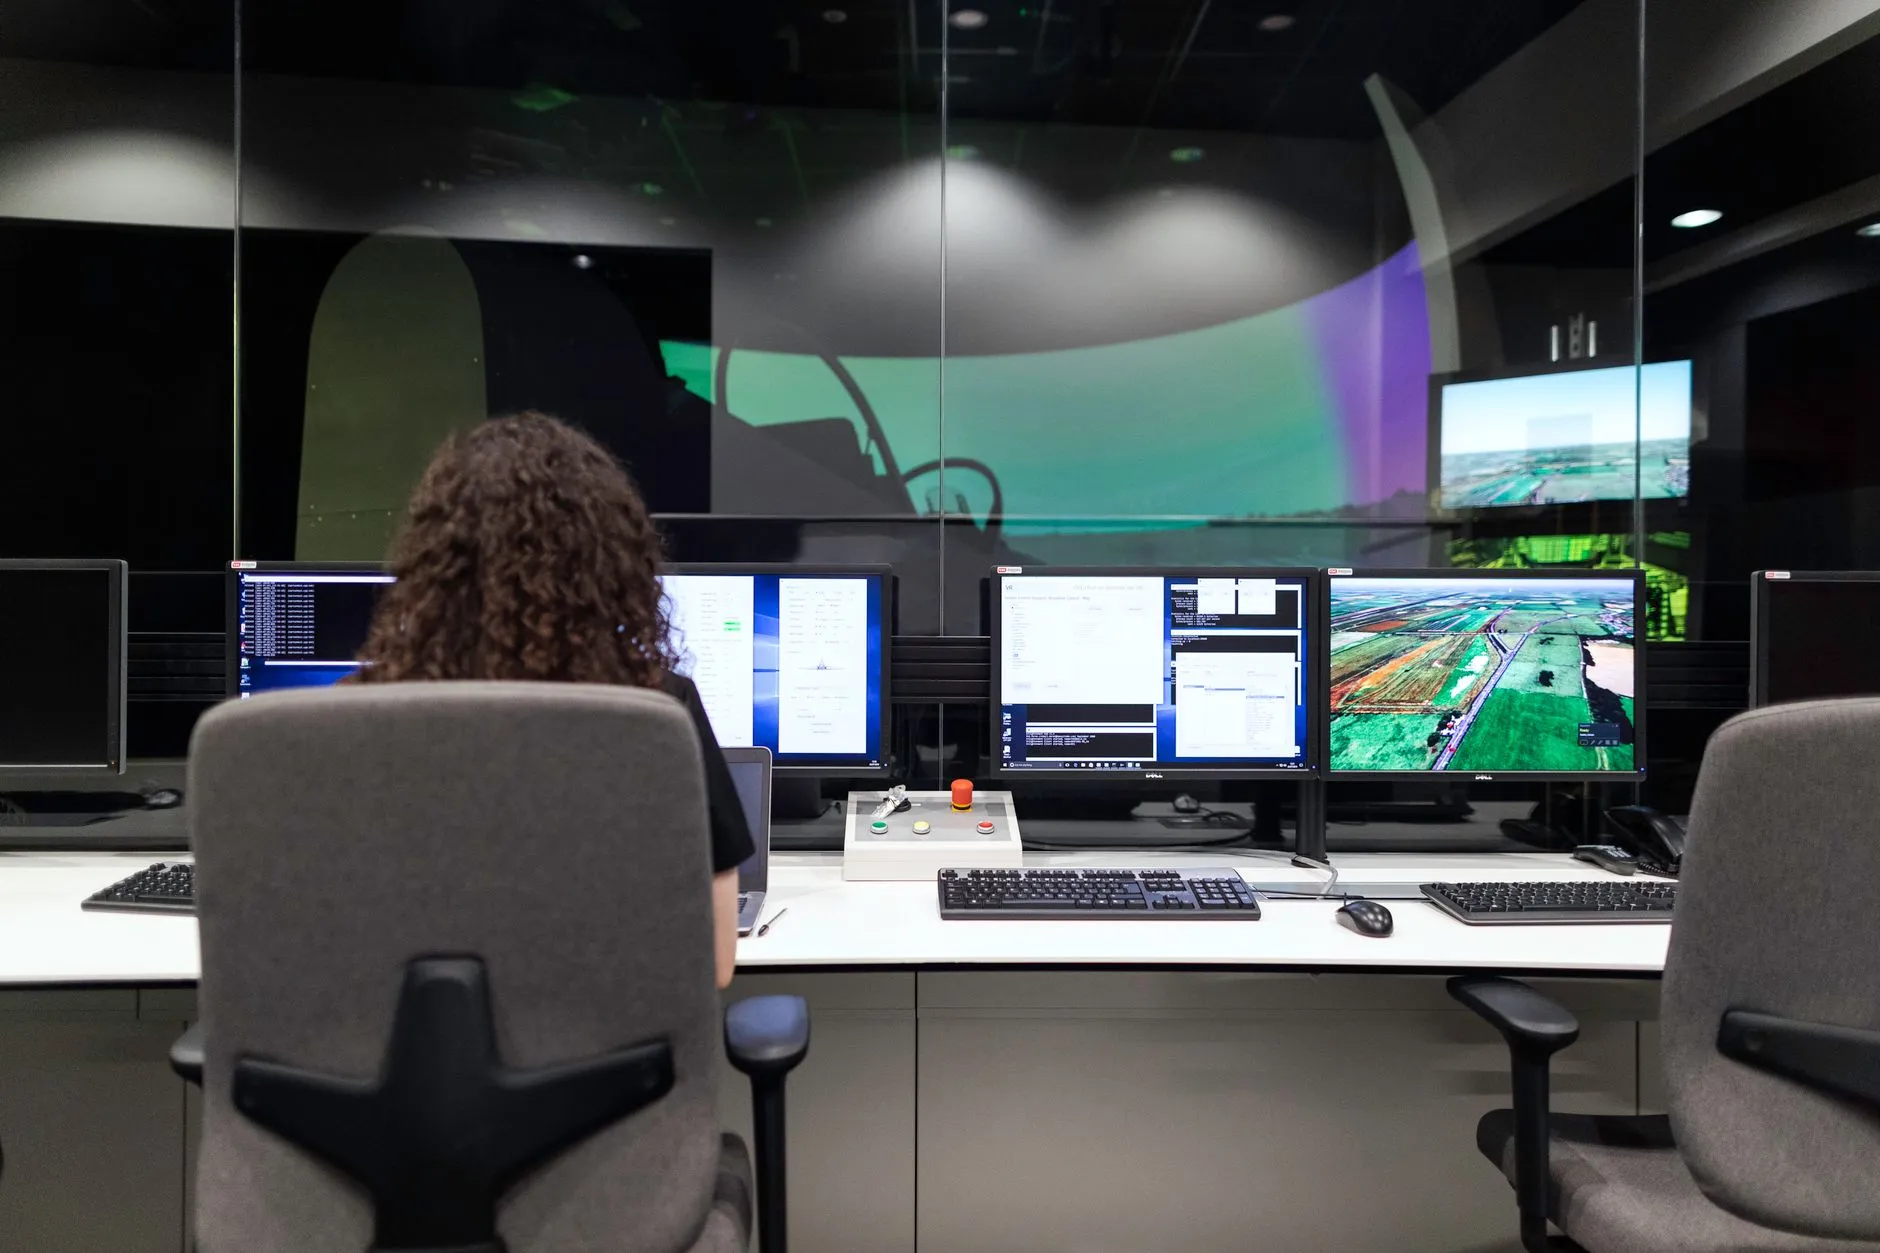
简短回答:网络运营中心(NOC)是按约定时间持续监视你的网络和基础设施的团队与工具:发现故障、处理或升级,并留下记录。NOC 保障的是可用性和性能;安全运营中心(SOC)防范的是攻击。两者可以同时存在于一个组织里,中间需要一条清楚的交接路径。
本文写给正在判断是否需要 NOC 的 IT 负责人,也写给要评估服务商 NOC 服务的人。你会了解 NOC 监控什么、一个班次怎么跑、交接单模板、可作为起点的升级触发条件,以及 NOC 与 SOC 的区别。
什么是 NOC?
维基百科的"Network operations center"条目(2026 年 10 月 28 日阅读)把它描述为:对计算机、电信或卫星网络进行网络监控和控制的一个或多个场所。NOC 工程师处理网络故障、停电和影响可用性的攻击,配置防火墙、路由器等设备,监视运行活动,并维持核心网络稳定。多数人轮班工作。
对中小企业来说,"NOC"通常指的是一项服务:由服务商的团队、工具和流程来监控你的网络和服务器、处理告警,并升级给工程师。你不需要一个挂着大屏幕的房间,你需要的是覆盖时间、明确的范围,以及一套在凌晨两点也能运转的流程。
NOC 每天做什么?
- 监控网络设备、互联网线路、服务器、关键服务和备份的健康状况。
- 分级告警:判断哪些是真实故障,哪些是噪音,哪些需要立即处理。
- 诊断并修复能远程解决的问题:重启服务、切换线路、清除卡住的接口、按已批准的流程做配置变更。
- 升级需要更高级别、厂商或上门处理的故障,并做好清晰交接。参见L1、L2、L3 支持分级。
- 沟通:按约定的间隔向受影响的用户和服务负责人通报。
- 记录:把每条告警、每个动作和结果写进工单,使历史可查。
- 处理计划内工作:维护窗口、变更前后的检查和容量观察。
- 汇报可用性、事件和趋势。
NOC 监控什么?
把范围以书面形式约定下来。一份典型的范围清单:
- 网络设备:防火墙、路由器、交换机、无线控制器和无线 AP、VPN 网关。可用性、接口状态、利用率、错误。
- 互联网和广域网线路:通断、延迟、丢包、切换状态。
- 服务器和虚拟化主机:在线状态、CPU、内存、磁盘、关键服务。
- 核心服务:DNS、DHCP、目录服务、时间同步。
- 备份任务:成功与否、最近一次成功备份的时间。
- 电源和环境:UPS 状态,有传感器的话还有机房温度。
- 云和应用检查:网站或登录页是否响应、邮件流、Microsoft 365 服务健康(Microsoft 365 admin center > Health > Service health)。
- 到期日:证书、域名、支持合同。
想知道阈值从哪里起步,请读该监控什么,以及告警阈值怎么起步。
一个可以直接照用的值班流程
时间请按你的覆盖时段调整。
交班开始时
- 阅读上一班的交接单(模板见下)。
- 检查未关闭的工单队列,以及正在等厂商或用户的事项。
- 检查监控工具本身:所有采集器和代理是否都在上报?
- 检查今天的计划维护和变更日历。
班次期间
- 按优先级处理告警。逐条确认接收(acknowledge),让大家知道有人在处理。
- 对每条告警判断:误报(之后调整)、需要记录的事件,还是要处理的事件(incident)。
- 对事件按约定规则设定优先级;参见严重程度与优先级的区别。
- 在行动时更新工单,不要事后凭记忆补。
- 满足下面的触发条件就升级,不要等到完全确定。
- 任何计划内变更的前后,都要检查受影响的设备及其相邻设备。
每小时或固定间隔
- 查看仪表板上正在滑向红色的黄色项目。
- 检查该时段内的备份和任务状态。
- 对未关闭的事件发送约定的进展通报。
交班结束时
- 关闭已完成的事项,附上原因和修复的简短说明。
- 写交接单。
- 凡是严重事项,用消息或电话当面交接;对正在发生的事件,只留一张交接单是不够的。
交接单模板
复制到你的工单工具或共享文档里。每一行尽量简短。
- 班次和作者:日期、时段、谁写的、谁接班。
- 未关闭的事件:工单号、一句话症状、优先级、当前状态、下一步动作、下次更新时间。
- 正在观察的告警:是什么、为什么还不算事件、什么条件下升级。
- 计划内工作:下一班内的维护窗口和变更,含审批人和回退方案。
- 等待他人:厂商案例号、用户回复、配件,以及由谁在何时跟进。
- 本班所做的变更:改了什么、在哪台设备上、谁批准的。
- 已知问题和临时办法:不写下来,下一班会再摸索一遍的东西。
- 监控自身的健康:工具或采集器的问题、被静音的告警以及静音何时结束。
- 正在使用的联系人:值班工程师、厂商联系人、未关闭事项的客户联系人。
- 下一班必须知道的其他事项:每条一行。
升级触发条件的起点
这些是需要调整的起点,不是标准。请把它们与你的 SLA 和升级矩阵挂钩;参见IT 升级矩阵模板。
- 时间:事件 5 分钟内没有负责人,或严重事件 30 分钟内没有进展。
- 影响:超过一个站点或部门受影响,或核心服务(互联网、身份验证、邮件)中断。
- 风险:任何攻击迹象、数据丢失或意外配置变更,立即转给安全团队。
- 技能:NOC 对这个故障没有书面流程。
- 厂商:硬件故障或需要原厂处理的缺陷。
- 重大事件:符合你的重大事件标准,转入重大事件管理流程。
NOC 与 SOC
维基百科的"Security operations center"条目(2026 年 10 月 28 日阅读)说,SOC 监视组织的网络,调查潜在的安全事件,并采取必要措施处置威胁;条目还提到 SOC 可以是内部团队,也可以由外包的安全服务提供商运营。实际区别如下:
主要问题:NOC 问"它是不是在线、表现好不好?"SOC 问"它安不安全,有没有人在攻击它?"
典型告警:NOC 处理链路中断、利用率过高、备份失败、服务停止。SOC 处理可疑登录、恶意软件检出、异常数据流动、安全工具的告警。
典型动作:NOC 重启、切换、重新配置、派工程师。SOC 隔离设备、封锁账号、调查、追查进一步的活动。
专长技能:NOC 需要网络和基础设施技能。SOC 需要安全分析和事件响应技能。
交汇之处:故障可能是攻击,攻击也可能看起来像故障。约定两个团队如何互相移交案件。关于我们的安全监控服务,请看安全运营中心。
如何判断一项 NOC 服务好不好
- 书面范围:被监控系统的清单,以及对每个系统做哪些检查。
- 覆盖时段:工作时间还是全天候,以及时段之外会怎样。
- 响应目标:按优先级的首次响应时间;我们的目标公布在SLA 页面,任何服务商也都应当公布。
- 升级路径:打给谁、按什么顺序、在什么时间之前。
- 报告:可用性、事件、告警量、平均确认和解决时间;参见MTTA、MTTR 和 MTBF。
- 变更控制:谁可以改什么,变更如何审批和记录。
- 交接质量:请对方出示一份脱敏的交接单样例。
常见错误
- 只看设备,不看服务。所有设备都在线,用户却没法工作。加上服务和登录检查。
- 没有共同认定的范围。没人知道打印机、VPN 或 Wi-Fi 算不算在内。把它写下来。
- 告警疲劳。太多低价值告警会把真正的那一条淹没。每月复查告警量。
- 凭记忆交接。口头交接会丢细节。使用模板。
- 修了不记录。修复没写进工单,就会被重复或被推翻。
- 没有通往安全团队的路径。把疑似攻击当作安全案件,而不是又一个网络故障。
- 没人监控的监控。沉默的采集器看起来就像一个安静的网络。
如何确认已经生效
- 选一台被监控的设备,在维护窗口里让它下线。确认告警、确认接收和工单都在目标时间内出现。
- 读最近三份交接单。一个陌生人能靠它们开始接班吗?
- 检查上个月的每一起事件,是否都记录了原因、修复和负责人。
- 对比告警数和事件数。差距很大,说明早该调整了。
- 演练一次向厂商或安全团队的升级,确保联系人确实能联系上。
常见问题
网络运营中心做什么?
它监控网络和基础设施,分级告警,处理或升级故障,向受影响的用户通报,处理计划内的维护,并把一切记录在工单里。
NOC 和 SOC 有什么区别?
NOC 让系统保持可用和性能良好;SOC 发现并响应安全威胁。两者共享数据,并需要一条约定好的交接路径。
NOC 的作用是什么?
它的作用是让服务持续运行:尽早发现问题、迅速恢复服务,并从重复故障中学习。它是告警变成工单、工单送到合适工程师手里的中心环节。日常工作包括监控、告警分级、事件处理与升级、变更检查、沟通、交接,以及对可用性和趋势的汇报。
运营一个 NOC 需要什么?
明确的范围、监控和工单工具、按你的覆盖时段排班的受训人员、书面流程、升级矩阵,以及交接和汇报的例行安排。小型组织通常选择把它作为服务购买,而不是自己搭建。
下一步
如果希望由团队替你运行这套流程,请从Brocent 运营中心页面开始了解。
2026 年 10 月 28 日核对的来源:维基百科"Network operations center"和"Security operations center"。阈值为起点值,需自行调整。
博迅公开了管理型IT外包服务方案在香港、新加坡、中国大陆和美国的按人头月费,你可以在联系任何人之前先行比较:查看方案与定价。
分享:
📬 亚太IT月报
中国合规动态、网络安全预警及亚太IT实践指南,每月一期。
不发垃圾邮件,随时可取消订阅。


