网络拓扑与网络文档模板:拓扑图、IP 地址表、VLAN 清单和设备清单
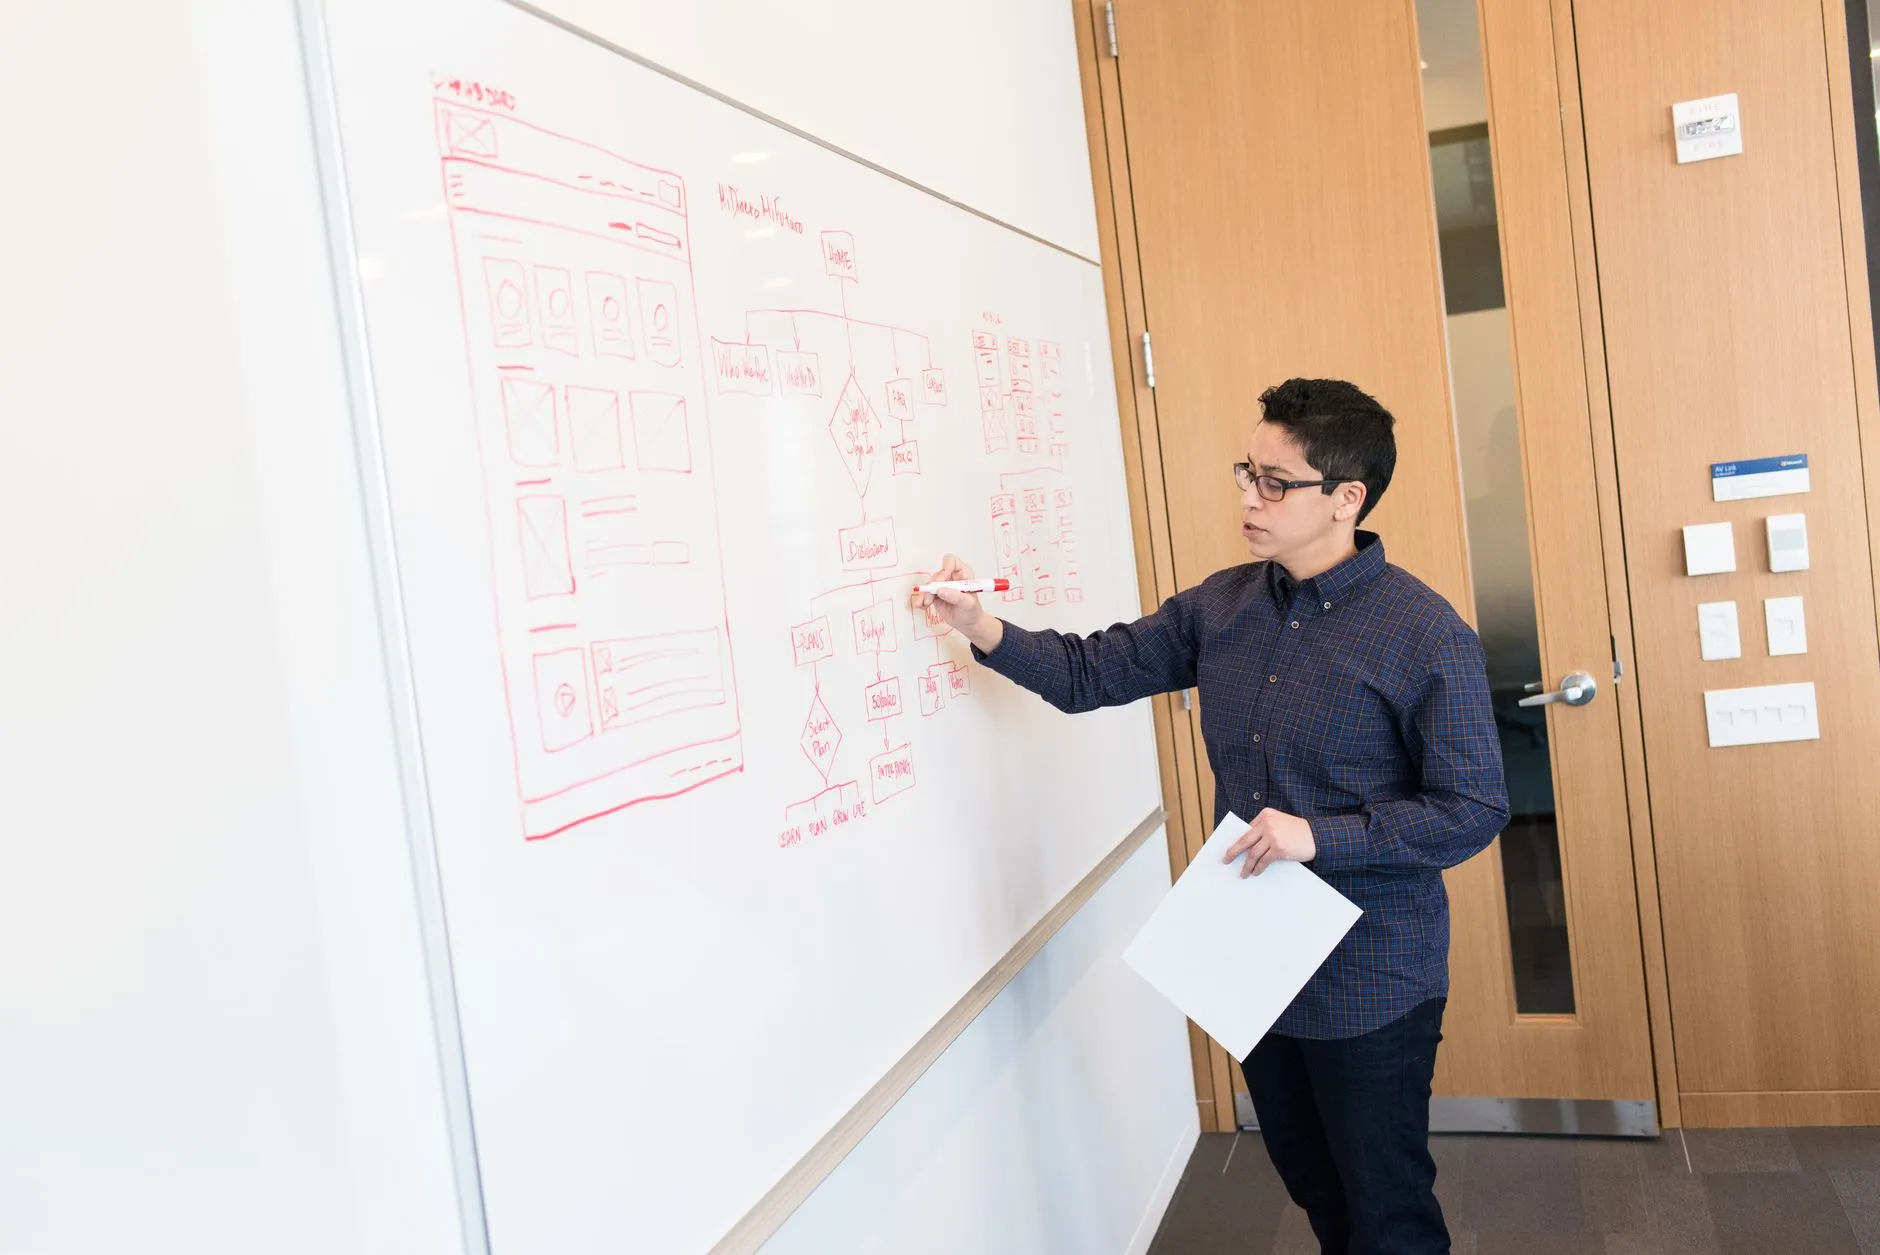
简短回答: 网络测绘(network mapping)就是摸清网络上到底有什么,并把结果记成几份持续更新的文档:拓扑图、IP 地址表、VLAN 清单、设备清单,以及凭据存放位置的说明。先扫描并实地走一遍线路,画一张逻辑图和一张物理图,然后按固定周期复查。文档里永远不要写真实密码。
本文写给要为中小企业办公网络建立文档的 IT 负责人和工程师,也适合接手了一个没有任何记录的网络的人。读完后,你会得到每份文档的模板、填写方法和复查节奏。
网络测绘包括什么
网络测绘是两件事。发现:弄清楚实际有什么。文档化:把结果记成别人能用的形式。看不懂或已经过期的网络图比没有更糟,因为人们会信它。
要区分两种视图:
- 物理拓扑: 设备在哪里、线怎么接。维基百科把物理拓扑描述为网络组件的布置,包括设备位置和线缆敷设(2026 年 10 月 28 日核对)。
- 逻辑拓扑: 不管线怎么接,流量如何走:VLAN、子网、路由和防火墙区域。同一来源指出两者可以不同,例如物理上是星形,逻辑上却像总线。
两种都需要。找端口时看物理视图,查两个系统为何不通时看逻辑视图。
需要的五份文档
- 拓扑图(逻辑图和物理图)
- IP 地址表
- VLAN 和子网清单
- 设备清单
- 凭据与访问规则(写规则,不写密码本身)
如果有,再加第六份:线路与供应商清单,记录互联网线路的账号编号和支持联系方式。
第一步:摸清网络上有什么
- 从边界开始。 登录防火墙和路由器,记下 WAN 线路、公网 IP、NAT 规则和 VPN 隧道。
- 走核心。 在每台可管理交换机上记录型号、固件版本、管理 IP、上联和端口使用情况。多数交换机能导出 MAC 地址表和邻居发现信息(LLDP 或厂商的对应协议),从中看出什么插在哪里。
- 查看 DHCP 服务器。 租约列表显示在线客户端和在用的地址池。
- 扫描各子网。 在每个 VLAN 内的一台机器上做 ping 扫描或使用扫描工具。Windows 的 ARP 缓存可以快速列出邻居,但它只显示这台机器最近通信过的主机,所以要先做 ping 扫描,不要把它当成完整扫描:
arp -a
Get-NetNeighbor -AddressFamily IPv4 | Sort-Object IPAddress- 查看无线控制器或 AP 列表: 名称、位置、SSID,以及每个 SSID 所属的 VLAN。
- 实地走一遍。 把工具显示的结果与机房、弱电箱和办公区里看到的对照,每个机柜都拍照。
- 标出未知设备。 网络上没人说得清的东西,列入待查清单。弄清用途之前不要拔掉。
扫描只能发现会响应的设备。休眠的打印机、屏蔽 ping 的设备和另一张网络上的设备都扫不到,所以实地走查不能省。
第二步:画图
逻辑图。 每个子网或 VLAN 一个方框,标出各自的网关、防火墙区域、它们之间的路由,以及互联网和 VPN 链路。方框上写 VLAN ID 和子网。控制在一页内。
物理图。 画出每个站点、每个机柜,机柜里的交换机,以及交换机之间和到防火墙的上联。链路两端标端口号和线缆类型(铜缆或光纤)。
作图要点:
- 统一用一个工具和一套图形,保留源文件,不要只留导出的图片。
- 只画读者需要的内容,细节放进表格。
- 每张图都标题目、日期和作者。
- 图上、表里、设备标签上和监控里使用同样的名称。
第三步:模板
以列表或表格列的形式套用,填入你自己的值。示例值只是占位。
IP 地址表
每个地址或地址段一行:
- 子网: 10.10.20.0/24
- VLAN ID 和名称: 20,Staff
- 网关: 10.10.20.1
- DHCP 范围: 10.10.20.100 至 10.10.20.250
- 静态范围: 10.10.20.2 至 10.10.20.99
- DNS 服务器: 下发给客户端的地址
- 用途与负责人: 谁决定放什么
- 备注: 预留地址、例外
静态设备再按设备一行:IP、主机名、MAC 地址、设备类型、位置、负责人、最后确认日期。
VLAN 清单
- VLAN ID 和名称
- 用途: 员工、访客 Wi-Fi、服务器、语音、打印机、摄像头、管理
- 子网和网关
- 存在范围: 哪些交换机和 Trunk 端口承载它
- 防火墙规则: 它能访问什么,什么能访问它
- 对应的 Wi-Fi SSID(如有)
设备清单
每台设备一行:
- 主机名和资产标签
- 类型和角色: 防火墙、核心交换机、接入交换机、AP、服务器、NAS、打印机、UPS
- 品牌、型号和序列号
- 位置: 站点、房间、机柜和 U 位
- 管理 IP
- 固件或软件版本 及检查日期
- 保修或支持到期日 及合同编号
- 供电来源: 哪台 UPS 或哪路电
- 负责人或支持联系人
- 配置备份: 存放位置和最近备份日期
端口与线缆记录
每个配线架或交换机记录端口号、所连设备、VLAN 和线缆标签。工位搬迁时这是最常被用到的文档。
线路与供应商清单
- 供应商、服务类型和带宽
- 线路编号和账号
- 公网 IP
- 支持电话和升级联系人
- 合同到期日
凭据:写什么,不写什么
真实密码、密钥、恢复码,永远不要放进图、表格或 wiki 页面。
- 记录凭据放在哪里, 例如密码库的名称和文件夹,而不是密码本身。
- 记录谁可以访问, 以及谁批准访问。
- 记录每台设备的账号类型: 具名管理员账号、应急(break-glass)账号或厂商账号。
- 记录轮换: 密码最后一次修改的时间和下次到期时间。
- 密码库要有访问控制和审计, 开启 MFA,并确保至少两个人能访问。
- 文档本身也是敏感信息。 完整的网络图对攻击者有帮助,要限制谁能阅读。
保持更新
- 随变更更新。 把更新文档写进变更流程:图和表没更新,变更就不能关闭。
- 按周期复查。 每月用监控所见核对设备清单,每季度做一次完整复查,是合理的起点。
- 用工具输出对照文档。 扫描发现了表里没有的地址,就是一条要跟进的发现。
- 文件加版本, 并在第一页写明最近复查日期。
- 每份文档指定负责人。
如果网络有监控,监控工具里的设备列表是很好的对照。运维团队看什么,可参考网络运营中心和该监控哪些指标。如果网络从未做过文档,想要一份独立的基线,请看我们的 IT 评估与审计服务。
常见错误
- 一张巨大的图。 拆成逻辑页、物理页和各站点页。
- 文档只在某个人的脑子或笔记本里。 放到共享且有备份的位置。
- 表格里写密码。 改为写指向密码库的说明。
- 不写版本和日期, 没人知道图有多旧。
- 只信扫描。 扫描会漏掉休眠或隐藏的设备,要实地走查。
- 各处名称不一致。 定一个命名规范并处处使用。
- 没人负责更新。 把它放进变更流程。
如何确认文档可用
- 新来的工程师仅凭文档就能找到某位用户的端口、VLAN 和交换机。
- 新扫描出的每个设备都在 IP 表里,或在带日期的未知设备清单里。
- 设备清单里的每台设备要么能连通,要么标为已退役。
- 图与防火墙的接口列表、交换机 Trunk 配置一致。
- 作者以外的人照着文档完成一项测试任务,没有发现缺口。
常见问题
什么是网络测绘?
网络测绘是发现网络上的设备、连接和地址段,并以图和表记录下来,让你看清网络是怎么搭的,并能排查故障。
网络测绘用什么工具?
通常是组合:防火墙、交换机和 DHCP 记录,子网扫描器,监控系统的自动发现,再加一个画图工具。选团队会长期使用的工具,并用实地走查核对输出。
怎样查看我的网络图?
先看监控或网管工具能否根据发现数据生成。没有的话,用交换机邻居表、ARP 缓存和 DHCP 租约列表整理,再用画图工具画出来。
Windows 上哪个网络测绘工具最好?
取决于规模,以及是否还需要监控。看它能否通过 SNMP 和 LLDP 发现设备(不能只靠 ping)、能否导出 CSV 等开放格式,以及能否定时重新扫描并显示变化。文档要比工具活得久。这里不做产品排名。
下一步
如果希望在日常 IT 运维中由我们建立并持续更新这些文档,请看我们的管理型IT外包服务。
2026 年 10 月 28 日核对的来源:维基百科「Network topology」条目(en.wikipedia.org/wiki/Network_topology)。
分享:
📬 亚太IT月报
中国合规动态、网络安全预警及亚太IT实践指南,每月一期。
不发垃圾邮件,随时可取消订阅。


