一份ITAD政策,三國:審計員真正會認可的那張證書
審計員不會因為"有一張證書"就認可它。 一張真正站得住腳的證書,必須把一種具名的清除方法,綁定到某一個具體的序列號、某一個日期、某一個可追責的責任方,再配上一條從設備離開工位那一刻起、到它徹底無法讀取為止、不間斷的監管鏈記錄——這件事在一個辦公室內部做到不難,在新加坡、台灣、越南三地同時做到,就完全是另一回事了。
一次區域性設備更新,三個國家,一個合規問題
通常最先意識到這個問題的人,是消費電子或科技集團裡負責區域IT資產或設施的負責人,而故事的開頭往往很相似:一批使用了三四年的設備,要在新加坡、台灣和越南同時進入更新週期,而每個據點處理退役硬件的方式,一直都是"各做各的"。新加坡辦公室找了本地的回收商,對方在上門回收前會先擦除數據;台灣據點的設施服務商,會把舊手提電腦和其他辦公垃圾一起清走;越南的IT外判工程師則把一箱"報廢"硬盤存在儲物櫃裡,因為始終沒人拍板該怎麼處理。這些做法都算不上有意隱瞞——只是在一家從未制定統一政策的公司裡,處置工作被下放到離問題最近的人手上、各自隨機應變的自然結果。
直到一次審計、一次租約到期,或者一項新的集團合規要求,問出了一個再基本不過的問題:過去三年裡,公司退役的每一台設備上的數據,你能證明發生了什麼嗎?這時候,三種本地做法就不再是同一套控制措施的三種可接受變體——它們是同一個問題的三種不同答案,沒有一個有完整記錄,也沒有一個能和另外兩個互相對上。這不是某一個辦公室做錯了什麼的故事,而是一份從未寫下來的政策,在三個國家裡,變成了三種不同的習慣性做法。
解決辦法不是"挑三地裡最嚴的那套本地做法,全公司照搬"——越南的運輸週期和新加坡不一樣,台灣本地的回收市場也和新加坡不一樣。真正的解法是:一套統一的集團級ITAD(IT資產處置)政策、一套證書標準、一套監管鏈記錄格式,但允許具體的本地執行方式因地制宜。"標準統一、執行本地化",正是下文所有內容的核心。
"已擦除"到底要滿足什麼條件?
"我們已經把數據清掉了"不是一條記錄,只是一句聲明。這句話背後其實壓縮了三件不同的事,而審計員會把它們逐一拆開來看:
- 方法——對這台具體設備實際採用的清除技術是什麼,要寫清楚名字(例如按NIST 800-88標準執行的Blancco軟件擦除、消磁處理、物理鑽孔或粉碎),而不是籠統地說"已擦除"或"已重置"。
- 驗證——有證據證明該方法在這台具體設備上確實執行成功,而不只是"已安排執行"。一次軟件擦除如果中途卡住或報錯,那就是一次失敗的任務,不是完成的任務,記錄必須明確寫出到底是哪種結果。
- 證書——把方法和驗證結果綁定到某一個序列號、某一個日期、某一個可追責方的文件,其形式要讓日後不在現場的第三方也能核實。
NIST《特別出版物800-88》(目前是第二版,於2025年下半年取代了第一版)是大多數審計員預設期望看到具名引用的參考標準,它的價值就在於強制做出上面這種拆分。該標準把清除工作分成三個層級,而不是籠統的一個:"清除(Clear)"——通過設備自身的接口防範一般性的數據恢復工具;"清零(Purge)"——即使用專業實驗室級技術也難以恢復,同時介質仍可重複使用;以及"銷燬(Destroy)"——讓介質本身徹底失去存儲和讀取數據的能力。該採用哪個等級,取決於設備上數據的敏感程度,而不是當天哪種方法最快、最便宜——這一點應當在政策裡明確寫清楚,而不是留給當天負責收集設備的人臨場判斷。
像審計員一樣讀一張擦除證書
大多數處置證書乍看之下都很讓人放心,但只要問出以下五個具體問題,很多就會站不住腳。在簽收一批處置結果之前,或者接受一份來自台灣、越南某個你無法親自到場核查的據點的證書之前,請逐一核對以下五點是否對每一台設備(而不只是對整批)都有明確回答:
- 序列號級別的身份識別。 證書上列出的是每一台設備各自的序列號或資產標籤,還是隻有一個設備總數和一個日期?一句"共處理44台手提電腦",對其中任何一台都證明不了什麼。
- 方法與標準。 採用的清除技術是否具體點名——按某個NIST 800-88等級執行的Blancco軟件擦除、消磁、物理鑽孔,還是第三方粉碎——而不是"已清除""已銷燬"這種籠統說法?
- 驗證結果。 記錄展示的是這台具體設備處理流程的實際結果,而不僅僅是"流程已啓動"?每台設備各自生成一份帶時間戳的防篡改擦除報告,才是這一點在實踐中的樣子。
- 日期與操作方。 是否寫明瞭實際執行的日期,以及一個可確認身份的責任方——具名工程師或某個具體的供應商主體?一張沒有寫明操作方的證書,是一句沒人負責回答的聲明。
- 失敗硬盤的記錄該是什麼樣。 這是大多數政策從未規定過的一點,卻恰恰是區分"真流程"和"走過場"的關鍵。一塊因物理損壞、扇區無法讀取而無法完成軟件擦除的硬盤,不該被當成一個文書缺口悄悄略過。它應當生成自己單獨的記錄:被標記、轉入物理銷燬流程,最終的證書上也應明確體現這次"路徑切換",而不是悄無聲息地把這台設備從批次總數里去掉、或者混進"已處理"的總數里。
一張能對每台設備都回答清楚以上五點的證書,才經得起審計核查。一封寫著"整批已安全處理"的總結函,無論措辭多專業,都經不起核查。
監管鏈到底在哪裡斷掉?
監管鏈聽起來像是一項程序性工作,但真正出問題的地方几乎都在這裡——而且斷點通常出現在"交接"環節,而不是處置作業本身。
第一次交接發生在收集環節:設備離開工位、儲物櫃或機櫃、進入他人保管的那一刻。如果這一步沒有留下記錄——設備在被搬走前,沒有被貼標、拍照、並與資產清冊核對——那麼此後的一切記錄,記錄的都是"某一堆未經核實的硬件"發生了什麼,而不是你的設備本身。
第二次交接發生在運輸到實際執行清除工作的地點的過程中,尤其是當處理地點不是收集地點所在的同一棟建築時。有密封標籤、有完整監管鏈記錄的運輸方式能補上這個環節的缺口;而隨便找一輛當天有空的貨車、用沒有封條的紙箱來運,則完全補不上——這也是設備最容易在幾個月內悄悄"消失"卻沒人發覺的一個環節。
第三次交接發生在從"已清除"到"已處置"之間的轉換——已擦除或已銷燬的設備離開處理場地、進入回收、轉售或返運流程的那個節點。一台設備即便被徹底、正確地擦除,只要沒人能說清它後續到底發生了什麼——哪家回收商在哪一天、依據什麼協議接手了它——記錄上仍然存在一個缺口。
在一個國家的單一辦公室內,這只是內部三步交接。但放到新加坡、台灣、越南三地,它就變成了三條各自獨立的監管鏈——要讓它們作為一個整體項目經得起審計,就必須使用同一套記錄標準,這是一項需要主動設計的流程決定,不會因為每個本地團隊各自稱職就自然而然地發生。
各司法轄區之間到底有什麼不同——以及你不應該想當然的事
這正是一個多國ITAD項目裡最容易踩坑的部分:很想為每個國家各寫一條規則,然後就此打住——而這恰恰是最應該剋制的衝動。本文不會把新加坡、台灣、越南任何一地的具體法律要求當作既定事實來陳述——數據保護、電子廢棄物、跨境流動方面的規則本身會變化,會因設備類型和材質類別而異,真正需要的,是針對具體國家、當下有效的、來自本地法律顧問或你的ITAD服務商合規團隊的答案,而不是一篇博客文章給出的答案。
可以泛泛而談、也值得在政策裡明確納入考量的,是"哪些方面通常會因地而異"這個輪廓本身:
- 二手電子設備和電子廢棄物的跨境流動,在幾乎所有地方都會受到國際公約以及本地海關、環保法規不同程度的限制——這意味著"直接把退役硬盤運到有處理能力的那個國家"很少是一個不用事先核實就能做的決定,而且新加坡、台灣、越南三地的答案並不相同。
- 本地能回收什麼取決於各市場經過認證的電子廢棄物處理能力,這在區域內並不統一——某種方法在一地是常規操作,換到另一地就可能需要走不同的本地合作方、或者需要跨地運輸。
- 誰有資格見證或公證銷燬過程——部分客戶自身的合規要求會要求"有見證的銷燬事件",而這在實踐中是否可行、誰算得上合格見證人,是一個本地操作層面的問題。
- 記錄需要保留多久、以什麼形式保留,一部分取決於你自己的集團政策,一部分取決於當地監管預期,應逐國確認,而不是想當然地套用總部的預設做法。
一份集團級政策合理的姿態,是把證書和監管鏈記錄在任何地方都必須包含的內容固定下來——也就是上面兩節描述的標準——而把收集方式、本地回收路徑、見證安排的具體"怎麼做",留給每次項目啓動前經過確認的本地方案,而不是隻在項目最初定一次、之後再也不復核。
擦除還是物理銷燬:該怎麼選?
對於大多數硬盤完好、能正常工作的退役筆記本和台式機來說,軟件擦除是預設選項:它更快,可以在設備實際所在的任何地點執行,而且——當設備仍有轉售或再利用價值時——正是軟件擦除讓殘值回收成為可能,能抵消部分項目成本,而不是單純增加成本。物理銷燬是需要刻意選擇才使用的例外情況,而不是"圖個心安"就預設採用的兜底方案。
擦除 vs 消磁 vs 物理粉碎
- 軟件擦除(Blancco或同等工具,按NIST 800-88執行)——對所有可訪問扇區執行覆寫或加密擦除,為每台設備生成一份帶序列號、方法和時間戳的防篡改報告,所需要的也不過是一份軟件許可、一個啓動工具和一個隔離的實驗室網絡環境。最適合:狀態良好、計劃轉售、再利用或回收的硬盤和固態硬盤,且設備能順利完成整個流程、轉售價值有實際意義的場景。
- 消磁——讓磁性硬盤暴露在強磁場中,永久破壞硬盤的磁疇結構;不可逆且可驗證,但高度依賴專用設備——就Brocent自身的資源配置而言,經過認證的消磁設備駐紮在北京,需要運送到實際作業地點。最適合:批量的、僅涉及機械硬盤的銷燬工作,且運輸週期可以接受、硬盤已無轉售價值的場景。
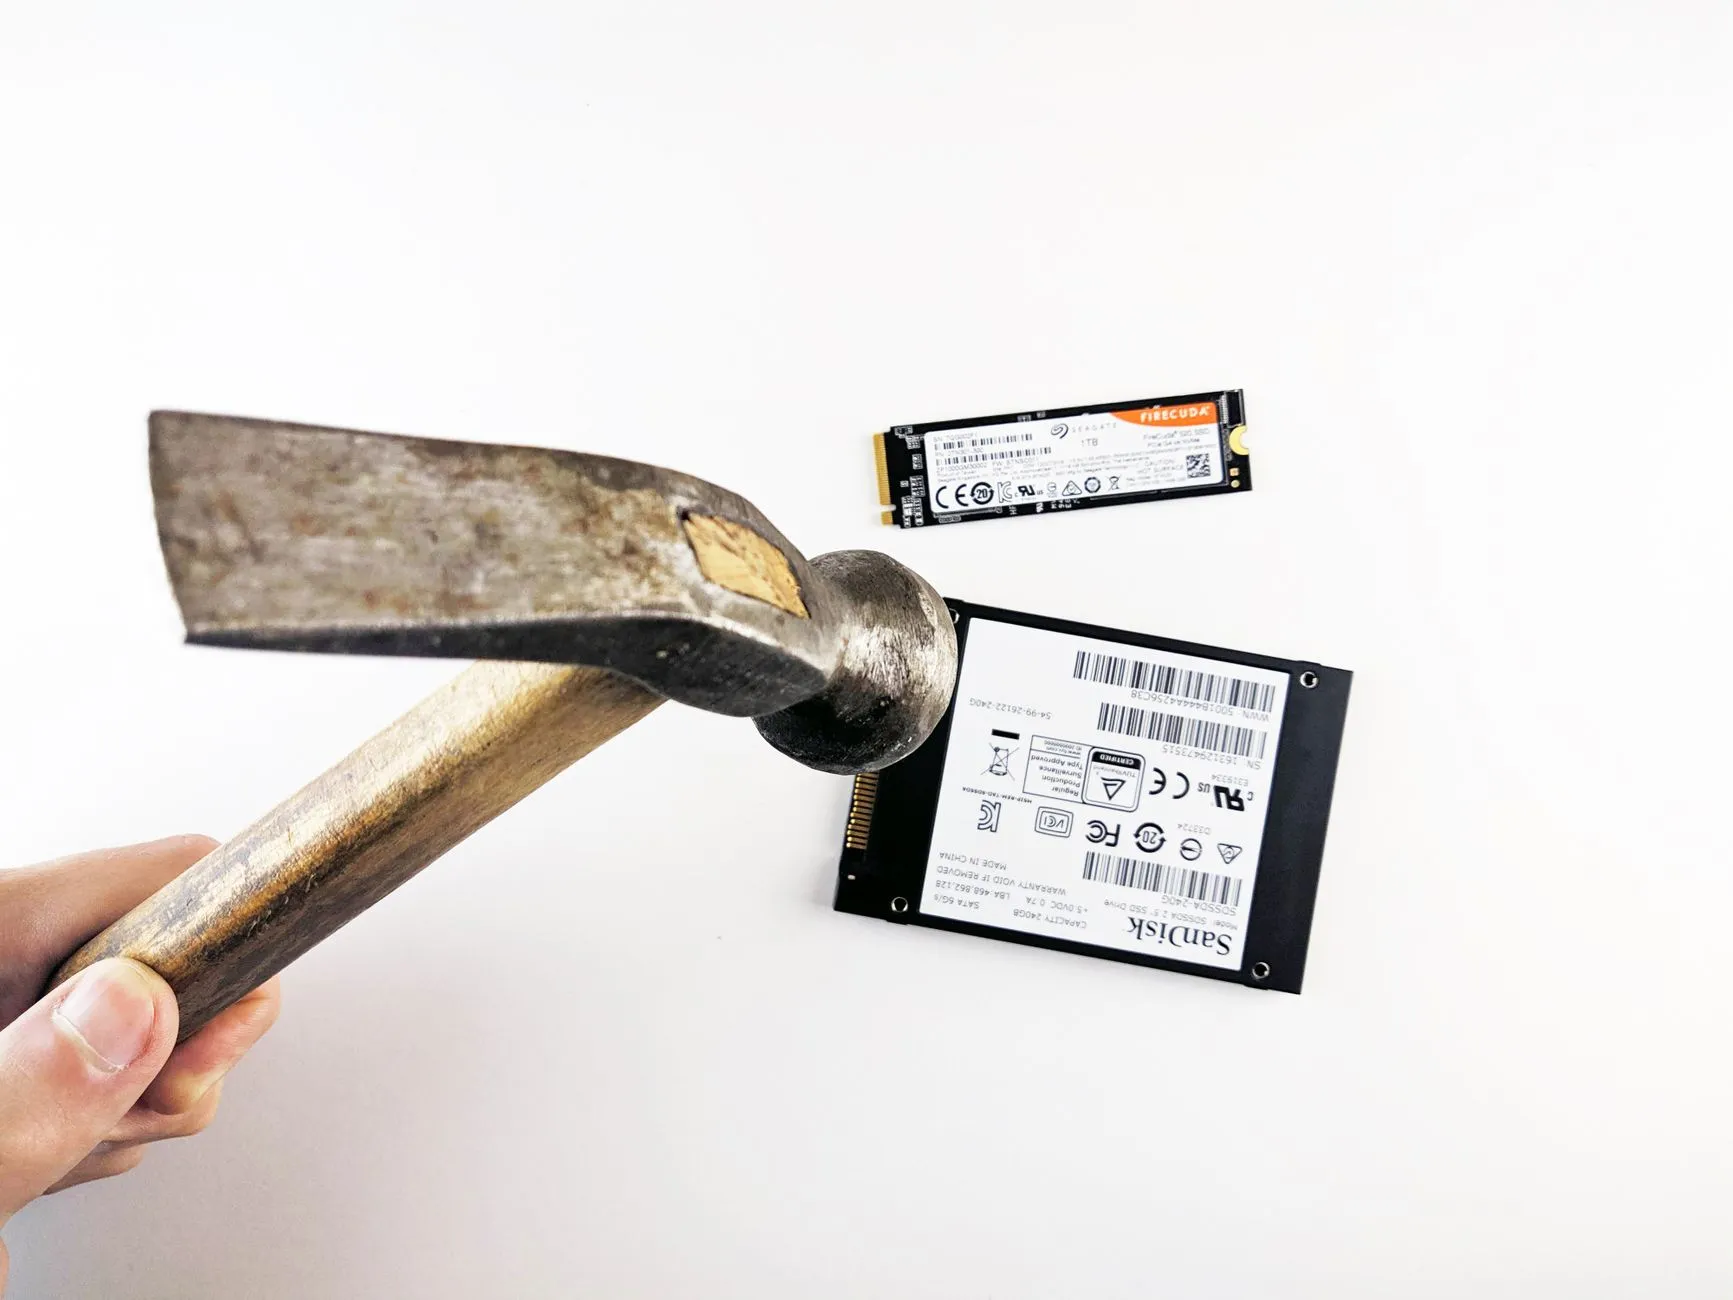
- 物理銷燬——鑽孔或工業粉碎——現場鑽孔幾分鐘內即可讓盤片無法恢復,只需要一名工程師和相應工具;經過認證的第三方工業粉碎能把介質粉碎成細小顆粒,是部分政府或金融行業要求明確指定的方式。最適合:擦除失敗的損壞或無法讀取硬盤、已無轉售價值的設備,或客戶自身政策要求無論擦除結果如何都必須物理銷燬的介質。
對一個覆蓋新加坡、台灣、越南三地的項目而言,實際的啓示是:軟件擦除是三地之間最容易複製執行的方法,因為它依賴的只是一份許可證和一台手提電腦,而不是運送專用設備,或者在每個市場逐一找到經認證的本地粉碎合作方——這正是應當把軟件擦除定為預設方式、把物理銷燬方式留給真正需要它的那部分硬盤的原因。
寫一份能在三個國家都站得住的ITAD政策
一份試圖把每個本地細節都在集團層面寫死的政策,一年之內至少會在某一個國家上出錯;而一份把一切都交給本地自行決定的政策,則會直接復現本文開頭那種"三種不同答案"的問題。可行的折中做法,是明確區分"哪些內容在全集團範圍內固定"和"哪些內容有意留給本地執行":
- 全集團統一固定: 按數據敏感度分級對應的清除標準(清除、清零還是銷燬分別適用於哪類設備)、證書格式及必須包含的字段、三次交接節點各自的監管鏈記錄標準,以及記錄的保留期限。
- 按設計本地化: 具體選用哪家經認證的本地回收商或粉碎合作方、收集工作如何安排和運輸、設備是否需要運往區域樞紐以採用特定銷燬方式,以及(在經本地諮詢確認之後)本地見證或公證要求如何滿足。
把這條界線寫進政策文件本身——而不是留在預設約定俗成裡——才能讓三地團隊各自處理自己的物流,而不會在不知不覺中形成三種對"完成"的不同定義。這也正是讓整個項目能在一次統一的合作關係下運行,而不是變成三段互不相關、只是恰好都向同一個集團彙報的本地供應商關係的關鍵。
真正能結項一次審計發現的報告包
一條關於退役硬件的審計發現,不會因為一封"設備已處置"的郵件就算結項。真正能結項的,是一份審計員能逐條核對、不需要每一行都追問一遍的報告包:一份完整的處置報告,按序列號和資產標籤列出每一項資產、對應採用的銷燬方法、日期,以及每台設備各自的證書編號——再加上覆蓋收集、運輸和最終處置全過程的監管鏈記錄,而且新加坡、台灣、越南各批次都能按同一份模板來審閱。
這也是前文提到的"失敗硬盤"問題在實踐中最關鍵的一環:如果兩百塊硬盤裡有三塊軟件擦除失敗、轉入了物理銷燬流程,報告包就需要明確體現這次替換,而不是把這三台設備悄悄併入其餘197台設備同一個"已處理"總數里。審計員一旦在一份原本乾淨的報告包裡發現一個說不清的缺口,通常就會回頭把整份材料重新核對一遍;而一份連自己的例外情況都主動寫清楚的報告包,才更可能一次性順利過審。
這件事真正該歸屬哪裡:融入管理型IT外判方案裡的資產生命週期管理
讓一個多國處置項目變難的大部分因素——不知道設備到底在哪些地方、直到有人打開儲物間才發現一整批該退役的設備、三個據點各自留著三份不同的非正式記錄——其實都是"資產生命週期管理只在設備已經進入退役階段才開始"這個問題的表現。如果硬件清冊、保修狀態和更新排期,本來就活在一份持續運行的管理型IT外判服務方案裡,而不是每次處置項目都要從零重建,那麼一次區域性設備更新就不再是一場"考古式"的排查,而變成一件排期明確的事:需要在三個國家同時退役的設備清單,本來就在一份表裡,比收集工作真正開始早了好幾個月。
這通常也和辦公室搬遷與整合項目是同一場對話——硬件更新、據點整合和租約到期處置事件在實踐中往往會扎堆出現——而對於部分集團合規團隊確實希望把這件事納入更大控制體系的場景,它也會和覆蓋退役過程中身份與訪問權限(而不是硬件本身)那部分的管理型安全服務相關聯。新加坡某製造企業遇到過完全相同的問題——兩百塊硬盤堆在儲物間裡,因為沒人能證明數據已經清除——而新加坡另一起在同樣以證據為先原則下完成的數據中心租約到期退場項目,也是本文所討論的"三國版"問題的單一據點版本;證書和監管鏈的標準是一樣的,變化的只是本地物流鏈條的數量。
Brocent自身的IT資產處置服務正是按這一模式運行——NIST 800-88清除標準、帶監管鏈的收集流程、逐台設備出具銷燬證書,作為固定不變的標準,本地收集和銷燬的物流環節則按據點分別協調。對於一個覆蓋新加坡、台灣、越南的項目而言,第一步應當是一次摸底溝通,而不是不看現場直接給報價——歡迎聯繫我們,聊一聊設備規模、據點數量和目前的本地做法,也可以先了解一下外判處置項目通常如何計價的價格參考。
常見問題
擦除和安全擦除是一回事嗎?
不是,這個區別直接決定了一張證書能做出什麼樣的聲明。普通的恢復出廠設定或快速格式化,只是清除了文件系統對數據的索引指針——底層數據往往仍然可以用常見工具恢復出來。而按具名標準執行的安全擦除——比如用Blancco之類的軟件執行的NIST 800-88"清零"級別擦除——會對實際存儲扇區進行覆寫或加密擦除,即便使用高級技術也難以恢復。一張證書應當明確寫出到底發生了哪一種情況,而不是隻寫一句"已擦除"。
我們應該要求哪種標準?
NIST 800-88(目前是第二版)是大多數審計員和網絡保險單預設期望看到具名引用的參考標準,具體應採用清除、清零還是銷燬等級,取決於設備數據的敏感程度。哪類設備對應哪個等級,正是應該寫進你的書面集團政策、而不是每一批臨時決定的事。
我們需要物理銷燬,還是擦除就夠了?
對於狀態良好、沒有特殊敏感性、打算轉售、再利用或回收的硬盤,一次經過驗證、達到相應NIST 800-88等級的軟件擦除通常已經足夠,而且能保留殘值。物理銷燬——鑽孔、消磁或經認證的粉碎——適用於已損壞、無法讀取、承載最高敏感度數據的硬盤,或者你自身的合規政策明確要求無論擦除結果如何都必須物理銷燬的情形。
如果一塊硬盤擦除失敗了怎麼辦?
不應該被悄悄排除在批次之外、或者被報告為"已處理"。失敗的硬盤需要有自己單獨的記錄:標記為擦除失敗,轉入物理銷燬流程,最終的證書和報告包應明確體現這次路徑切換,附上它自己的序列號、方法和日期——和其他每台設備一樣,只是走的是銷燬路徑而不是擦除路徑。
設備可以跨境運去處置嗎?
有時可以,但這恰恰是需要針對具體國家、當下有效的答案,而不是一個籠統回答的問題——二手電子設備和電子廢棄物的跨境流動幾乎在所有地方都受到不同程度的限制,規則還會因設備類型和國家而異。在計劃於新加坡、台灣和越南之間運輸設備之前,請針對具體項目逐個國家確認。
證書由誰出具?
由實際執行並驗證了清除或銷燬工作的一方出具——一名具名工程師,或對該設備處理工作負責的具體供應商主體——而不是一個沒有實際接觸過硬件的協調方。對於按統一政策設計、由本地團隊或合作方具體執行的多國項目,每個實際執行環節,都應在證書上就其實際處理過的設備各自具名標註。
記錄應該保留多久?
至少要覆蓋你自身的集團保留政策,以及設備所在各國適用的監管留存期限——這也是另一項應該逐國確認、而不是想當然套用總部預設做法的內容。實踐中,大多數機構會把ITAD證書和監管鏈記錄保留數年,以覆蓋審計週期和潛在爭議;把具體年限當作一項需要主動設定的政策決定,而不是不小心繼承來的預設值。
一份合同能覆蓋三個國家嗎?
可以——這正是"設計一套集團標準、由本地執行"這種做法的意義所在,而不是維持三段互不相關的本地供應商關係。一次統一協調的合作,可以讓新加坡、台灣、越南三地據點適用同一套證書和監管鏈標準,而收集排期、本地回收合作方以及任何市場特有的要求,則在這一統一框架下按據點分別處理。
分享:
📬 亞太IT月報
中國合規動態、網絡安全預警及亞太IT實踐指南,每月一期。
不發垃圾郵件,隨時可取消訂閱。