一つのITADポリシー、三カ国:監査担当者が実際に認める証明書とは
監査担当者は「証明書が存在する」というだけでは認めません。 証明書には、特定のシリアル番号、特定の日付、特定の責任者に紐づいた、具体名を持つ消去方式が記載され、さらに機器がデスクから離れた瞬間から読み取り不能になるまでの、途切れのない保管記録(チェーン・オブ・カストディ)が必要です。これを一つのオフィスの中で実現するのはさほど難しくありませんが、シンガポール、台湾、ベトナムの三カ国で同時に実現するのは、まったく別次元の話です。
リージョン一括のリフレッシュ、三カ国、一つのコンプライアンス上の問い
この問題に最初に直面するのは、たいてい家電・テクノロジー系企業でリージョンのIT資産や施設管理を担当するリーダーです。話の始まり方はいつも似ています。三〜四年使用した機器群が、シンガポール、台湾、ベトナムの各拠点で同時にリフレッシュの時期を迎え、各拠点はこれまで通りのやり方で退役機器を処分してきました。シンガポール拠点は、回収前にドライブを消去してくれる地元の回収業者を利用しています。台湾拠点では、施設管理ベンダーが古いノートパソコンをその他のオフィス廃棄物と一緒に持ち去ります。ベトナムのIT委託先は、誰も処分方法を決めていないため、「使用不能」になったドライブを戸棚に保管したままにしています。どれも悪意があるわけではありません。処分の判断が現場に任され、統一されたポリシーが一度も文書化されていない会社では、自然とこうなるものです。
そして監査やリース終了、あるいは新しいグループ全体のコンプライアンス要件が、ごく基本的な問いを突きつけます——過去三年間に退役させたすべての機器上のデータについて、何が起きたか証明できますか、と。この瞬間、三つの現地慣行は「同じ統制の三つの許容できるバリエーション」ではなくなります。同じ問いに対する三つの異なる答えであり、そのどれも十分に文書化されておらず、どの二つを比べても一致しません。これはどこか一つの拠点が間違っていたという話ではありません。一度も文書化されなかったポリシーが、三カ国でそれぞれ異なる非公式の慣行として広がってしまった、という話です。
解決策は「三拠点の中で最も厳格な現地慣行を選び、全社に一律適用する」ことではありません。ベトナムの輸送リードタイムはシンガポールとは異なりますし、台湾の現地リサイクル市場もシンガポールとは異なります。正しい解決策は、証明書の基準とチェーン・オブ・カストディの記録形式を一つに統一した単一のグループITADポリシーを持ちながら、現地のロジスティクスについては違いを許容する、というものです。「基準は統一、実行は現地」——この区別が、以下すべての議論の背骨になります。
「消去済み」は本当は何を意味しなければならないか
「消去しました」は記録ではなく、単なる主張にすぎません。この一文には本来三つの別々の要素が詰め込まれており、監査担当者はそれを分解して確認します。
- 方式——その機器に実際に適用された消去技術を、具体名で示すこと(NIST 800-88準拠のBlancco software wipe、degauss処理、物理的なドリル破壊やシュレッダー破砕など)。「消去済み」「初期化済み」といった曖昧な表現ではいけません。
- 検証——その方式が特定の一台の機器で実際に正常完了したことを示す証拠。単に「実行予定だった」ではなく、途中で止まったりエラーになったソフトウェア消去は失敗したジョブであり、完了したジョブではありません。どちらの結果だったかを記録は明示する必要があります。
- 証明書——方式と検証結果を、一つのシリアル番号、一つの日付、一つの責任者に紐づける文書。その場に居合わせなかった第三者が後から確認できる形式であることが条件です。
NIST(米国国立標準技術研究所)の特別刊行物800-88(現在は2025年後半にRevision 1を置き換えたRevision 2が最新版)は、多くの監査担当者が具体名での言及を期待する参照基準であり、まさにこの分解を強制する点に価値があります。同規格はサニタイズ(無害化)を単一の概念ではなく三つのカテゴリーに分けて定義しています——機器自体のインターフェースを通じた一般的なデータ復元ツールから保護する「Clear(クリア)」、専門的な実験室レベルの技術による復元にも耐えられるよう設計されており、かつメディアを再利用可能な状態に保つ「Purge(パージ)」、そしてメディア自体がデータの保存・読み出しを一切できなくなる「Destroy(破壊)」です。どのカテゴリーが適切かは、そのドライブに保存されていたデータの機密性によって決まるべきであり、その日たまたま一番速い、あるいは安い方式によって決まるべきではありません。これはポリシーの中で明示的に定めておくべき点であり、その日収集を担当する現場任せにすべきではありません。
監査担当者のように消去証明書を読む方法
ほとんどの処分証明書は、一見すると安心できるように見えますが、五つの具体的な問いを投げかけると崩れてしまいます。バッチを承認する前、あるいは自分では現地確認できない台湾やベトナムの拠点からベンダー経由で証明書を受け取る前に、バッチ全体だけでなく機器一台一台について、以下のすべてに答えているかを確認してください。
- シリアルレベルでの個体識別。 証明書には各機器のシリアル番号または資産タグが個別に記載されていますか、それとも台数と日付だけですか?「ノートパソコン44台を処理しました」という記述は、そのうちのどの一台についても何も証明していません。
- 方式と基準。 採用されたサニタイズ技術が、特定のNIST 800-88カテゴリーに基づくBlanccoソフトウェア消去、degauss処理、物理ドリル破壊、第三者によるシュレッダー破砕など、具体名で示されていますか。「消去済み」「破壊済み」という曖昧な言葉ではなく。
- 検証結果。 記録が示しているのは、その特定の機器の処理プロセスの結果ですか、それとも単にプロセスが開始されたことだけですか。機器ごとに生成される、タイムスタンプ付きの改ざん防止された消去レポートが、実際にはこれにあたります。
- 日付と実施者。 作業が実施された日付と、具名のエンジニアまたは特定のベンダー主体といった、身元を確認できる責任者が記載されていますか。実施者名が記載されていない証明書は、誰にも確認しようのない主張にすぎません。
- 失敗したドライブの記録はどうあるべきか。 ほとんどのポリシーがこれを規定していませんが、これこそが本物のプロセスと形だけのプロセスを分ける点です。物理的な損傷やセクター読み取り不能のためソフトウェア消去を完了できないドライブは、書類上の欠落として静かに見逃されるべきではありません。そのドライブにはフラグを立て、物理破壊のプロセスに回し、最終的な証明書にはその切り替えを明示すべきです。バッチから静かに除外したり、他の機器と同じ「処理済み」件数に紛れ込ませたりしてはいけません。
これら五点すべてに機器ごとに答えている証明書は監査に耐えられます。どれほどプロフェッショナルに見えても、「バッチは安全に処理されました」とだけ書かれた総括レターは、監査には耐えられません。
チェーン・オブ・カストディはどこで途切れるのか
チェーン・オブ・カストディは事務手続き的に聞こえますが、実際に何かがうまくいかなくなる場所のほとんどがここです。しかも切れるのは処分作業そのものの最中ではなく、「引き渡し」のタイミングです。
一つ目の引き渡しは回収です。機器がデスク、戸棚、サーバーラックといった退役元の場所を離れ、別の誰かの管理下に入る瞬間を指します。この段階が記録されていなければ——機器が移動される前にタグ付け・撮影され、資産台帳と照合されていなければ——それ以降のすべての記録は、あなたの機材そのものについての記録ではなく、「確認されていない機器の山」に何が起きたかの記録にすぎません。
二つ目の引き渡しは、実際にサニタイズ作業が行われる場所への輸送、特にそれが回収元と同じ建物でない場合です。封印・タグ付けされ、記録された保管ログを伴う輸送は、このギャップを埋めます。たまたまその日空いていたトラックの荷台に、封のされていない箱を積んで運ぶだけでは埋まりません。しかもこれは、機器が何カ月も誰にも気づかれずに紛失しうる、最も起きやすいポイントでもあります。
三つ目の引き渡しは、「サニタイズ済み」から「処分済み」への移行です。消去または破壊された機器が処理拠点を離れ、リサイクル、再販、あるいは返送のプロセスに入る地点を指します。機器が完璧に消去されていても、その後物理的に何が起きたか——どのリサイクル業者が、いつ、どの契約に基づいて引き取ったか——を誰も説明できなければ、記録には依然として空白が残ります。
一国内の単一オフィスであれば、これは社内の三段階の引き渡しにすぎません。しかしシンガポール、台湾、ベトナムの三カ国にまたがると、それぞれ独立した三つの保管チェーンになります。これらを一つのプログラムとして監査に耐えるものにするには、同じ文書化基準を使う必要があります。これは各現地チームがそれぞれ優秀であれば自然と実現するものではなく、意図的に設計すべきプロセスです。
国・地域ごとに何が異なるのか——そして何を前提にしてはいけないか
多国間ITADプログラムのこの部分では、国ごとにルールを一つずつ書き出して済ませたくなりますが、まさにその誘惑にこそ抵抗すべきです。本記事は、シンガポール、台湾、ベトナムいずれについても、特定の法的要件を事実として断定しません。 データ保護、電子廃棄物、越境移動に関するルールは変化しますし、機器の種類や素材区分によっても異なります。特定の国について、現時点で有効な答えが本当に必要な場合は、現地の弁護士や、ITADサービス提供者のコンプライアンス部門に確認すべきであり、ブログ記事から得るべきものではありません。
一般論として安全に言え、かつポリシーに明示的に織り込んでおく価値があるのは、「何が国によって異なりがちか」という輪郭そのものです。
- 中古電子機器や電子廃棄物の越境移動は、ほぼすべての地域で国際的な枠組みや各国の税関・環境規制によって何らかの制限を受けています。つまり「処理能力のある国へ退役ドライブをそのまま送る」というのは、事前確認なしに決めてよい選択肢であることはまれで、しかもシンガポール、台湾、ベトナムで答えが同じとは限りません。
- 現地で何をリサイクルできるかは、各市場の認証済み電子廃棄物処理インフラに左右され、地域内で一様ではありません。ある地域では標準的な方式でも、別の地域では異なる現地パートナー経由、あるいは輸送を要する場合があります。
- 破壊作業を誰が立ち会い・公証できるか——一部の顧客自身のコンプライアンス要件は「立ち会いのある破壊イベント」を求めることがあり、それが現実的かどうか、誰が適格な立会人となるかは、現地オペレーション上の問題です。
- 記録をどれだけの期間、どの形式で保持すべきかは、一部は自社のグループポリシーに、一部は現地の規制上の期待に左右され、本社のデフォルトが自動的に当てはまると想定せず、国ごとに確認すべきです。
グループポリシーとして妥当な姿勢は、証明書とチェーン・オブ・カストディ記録がどこでも必ず含むべき内容——上の二つの章で説明した基準——を固定し、収集方法、現地リサイクルのルーティング、立会いの手配といった「どうやるか」の部分は、プログラムを実施するたびに国ごとに確認する現地の方針に委ねることです。最初の一回だけ決めて二度と見直さない、ということがあってはなりません。
消去か物理破壊か、どう選ぶか
ドライブが正常に動作している大半の退役ノートパソコン・デスクトップについては、ソフトウェア消去がデフォルトの選択肢です。より速く、機材が実際にある場所ならどこでも実行でき、機器にまだ再販・再利用価値がある場合には、残存価値の回収を可能にし、プログラムのコストを相殺してくれます。物理破壊は、意図的に選ぶべき例外であり、「その方が確実な気がする」という理由で頼るデフォルトではありません。
消去 vs 消磁(degauss) vs 物理破砕
- ソフトウェア消去(BlanccoなどNIST 800-88準拠)——アクセス可能なすべてのセクターを上書きまたは暗号学的に消去し、シリアル番号・方式・タイムスタンプ入りの改ざん防止レポートを機器ごとに生成します。必要なのはライセンス、ブートツール、隔離されたラボ用ネットワークだけです。最適な用途:再販・再利用・リサイクルを予定している、正常動作するHDD・SSDで、再利用価値が意味を持ち、消去プロセスを問題なく完了できる場合。
- 消磁(degauss)——磁気ドライブを強力な磁場にさらし、ドライブの磁区を永久的に破壊します。不可逆かつ検証可能ですが、専用機材に依存します。Brocent自身のリソース体制では、認証済みの消磁装置は北京に拠点があり、作業地に輸送する必要があります。最適な用途:輸送リードタイムが許容範囲で、ドライブに再販価値がない、HDD限定の大量破壊。
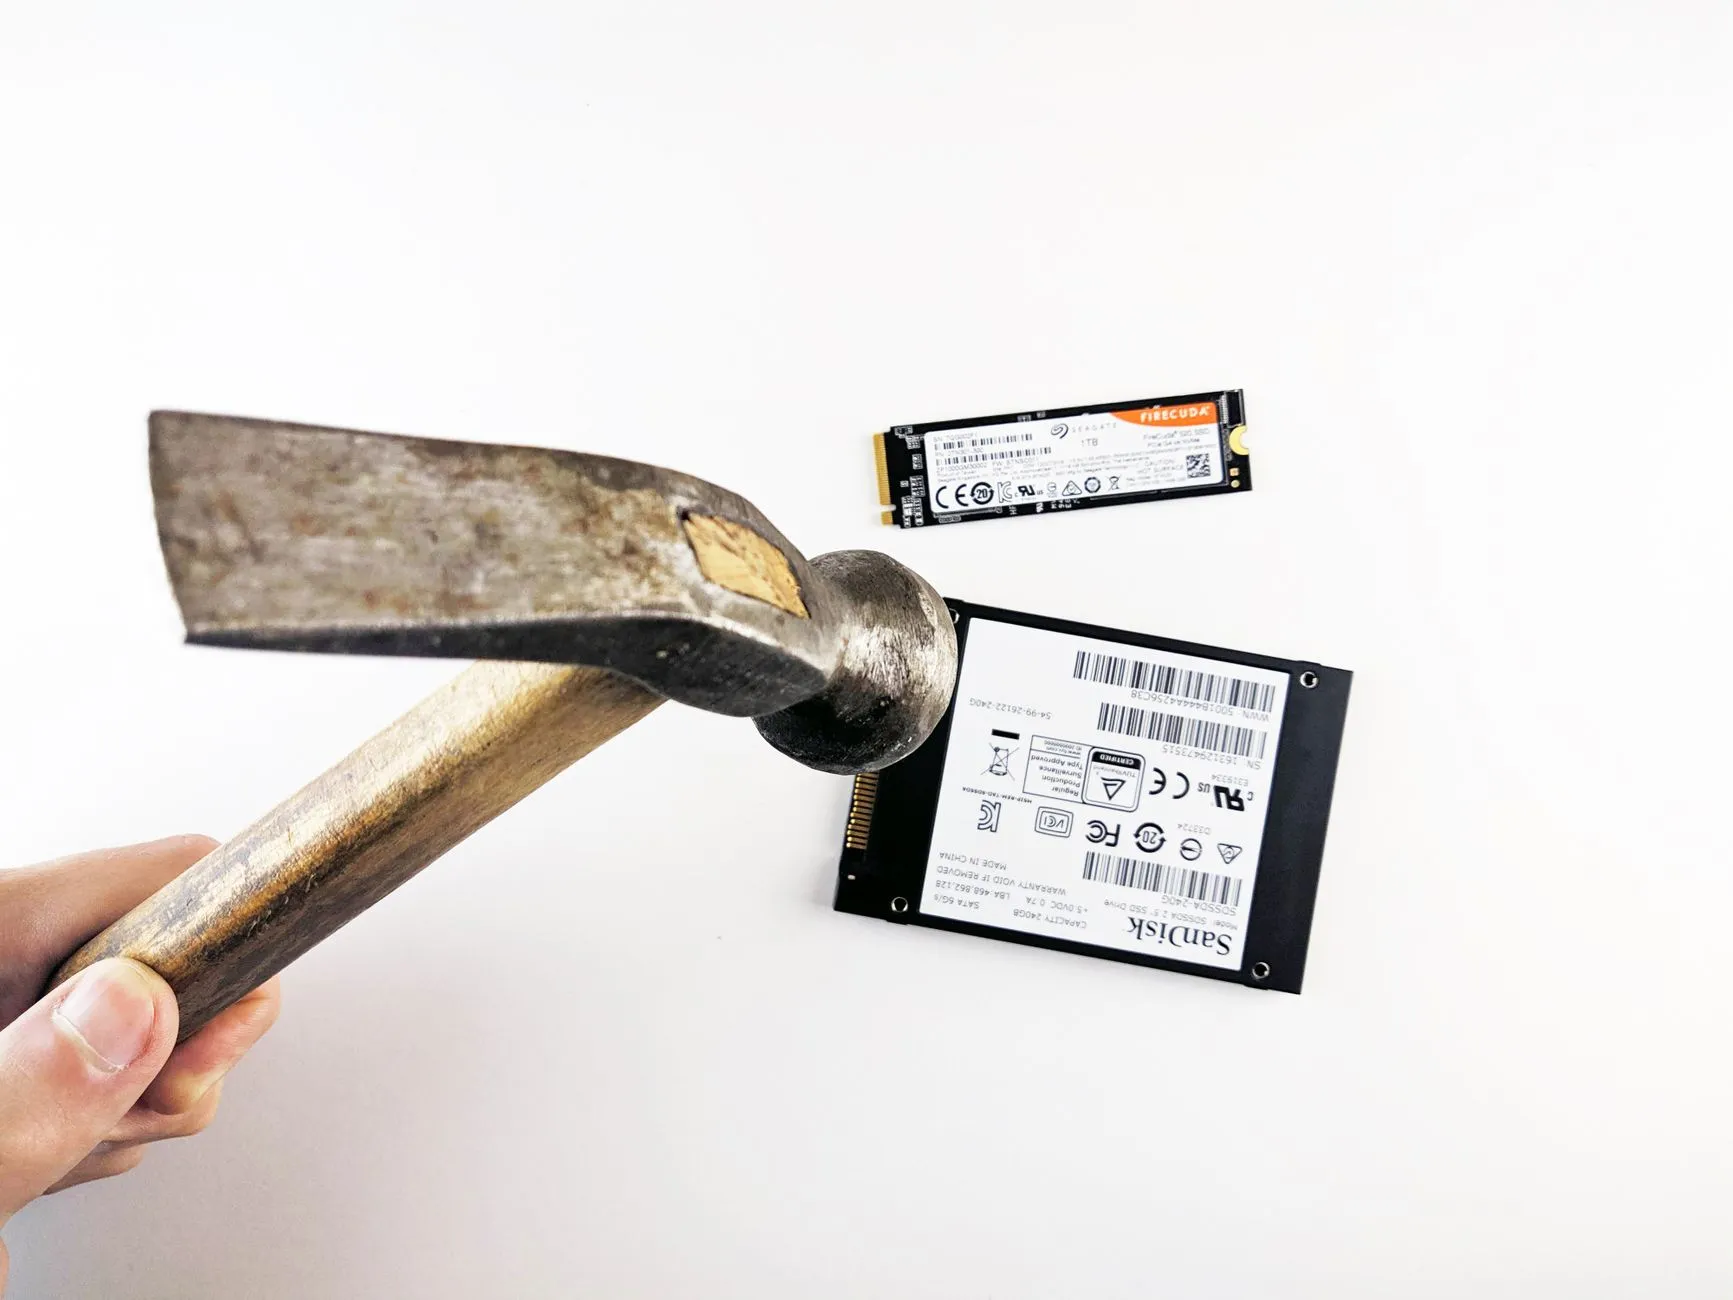
- 物理破壊——ドリル破壊または工業用破砕——現場でのドリル破壊は数分でプラッターを復元不能にでき、必要なのはエンジニアと工具だけです。認証済み第三者による工業用シュレッダー破砕はメディアを細かい破片にまで粉砕し、一部の政府機関や金融機関の要件が明確に求める方式です。最適な用途:消去に失敗した損傷・読み取り不能ドライブ、再販価値のない機器、消去結果にかかわらず物理破壊を求める顧客自身のポリシーがある媒体。
シンガポール・台湾・ベトナムをまたぐプログラムにとって実務上の意味は、ソフトウェア消去こそが三拠点間で最も容易に移植できる方式だということです。専用機材を輸送したり、各市場で認証済みの現地破砕パートナーを見つけたりする必要がなく、ライセンスとノートパソコンがあれば実行できるからです。だからこそソフトウェア消去をデフォルトに据え、物理破壊は本当に必要なドライブに限定して使うべきなのです。
三カ国で通用する一つのITADポリシーを書く
あらゆる現地の細部までグループレベルで規定しようとするポリシーは、一年以内に少なくとも一カ国で実態と合わなくなります。逆に、すべてを現地の裁量に委ねるポリシーは、本記事冒頭で述べた「三つの異なる答え」という問題をそのまま再現してしまいます。現実的な折衷案は、「何をグループ全体で固定するか」と「何を意図的に現地実行に委ねるか」を明確に区別することです。
- どこでも固定するもの: データ機密度の区分ごとに求めるサニタイズ基準(Clear、Purge、Destroyのどれがどの機器種別に適用されるか)、証明書のフォーマットと必須項目、三つの引き渡しポイントそれぞれのチェーン・オブ・カストディ文書化基準、記録の保持期間。
- 意図的に現地に委ねるもの: どの認証済み現地リサイクル業者・破砕パートナーを使うか、回収のスケジュールと輸送方法、特定の破壊方式のために機器をリージョンハブへ送るかどうか、そして(現地の助言で確認済みの)立会い・公証要件をどう満たすか。
この区別をポリシー文書自体に明記しておくこと——暗黙のままにしないこと——が、各国チームがそれぞれ独自のロジスティクスを運用しながらも、「完了」の定義が気づかないうちに三通りに分かれてしまうことを防ぎます。また、これにより、たまたま同じグループに報告しているだけの三つの無関係な現地ベンダー関係ではなく、一つの統合されたエンゲージメントとしてプログラムを運営することが可能になります。
監査指摘を実際に解消するレポートパッケージ
退役ハードウェアに関する監査指摘は、「機器は処分済みです」というメールで解消されるものではありません。監査担当者が一行ごとに質問を返す必要なく目を通せるレポートパッケージによって解消されます——シリアル番号と資産タグ別にすべての資産を列挙し、それぞれに適用された破壊方式、日付、機器ごとの個別証明書番号を記載した包括的な処分レポートに加え、同じ資産について回収・輸送・最終処分をカバーするチェーン・オブ・カストディ記録も必要です。これらは、シンガポール・台湾・ベトナムの各バッチを同一のテンプレートでレビューできるように整理されているべきです。
ここでも、先に触れた「失敗したドライブ」の問題が実務上もっとも重要になります。200台のドライブのうち3台がソフトウェア消去に失敗し、物理破壊に回されたのであれば、レポートパッケージはその切り替えを明示的に示す必要があります。残りの197台と同じ「処理済み」件数にその3台を静かに紛れ込ませてはいけません。監査担当者は、他の点では完璧に見えるパッケージの中に一つでも説明のつかない空白を見つけると、たいてい他の部分もすべて再確認します。逆に、自らの例外事項まで明示的に文書化しているパッケージは、一度で承認を得やすくなります。
これは本来どこに位置づけられるべきか——管理型ITプランに組み込まれた資産ライフサイクル
多国間の処分プログラムを難しくしている要因の多くは——どの機器がどこにあるか把握できていない、誰かが倉庫を開けて初めて退役の波に気づく、三拠点がそれぞれ異なる非公式な記録を持っている——実は、資産ライフサイクル管理が機器の退役段階になって初めて始まっている、という症状にすぎません。ハードウェアの棚卸し、保証状況、リフレッシュのスケジューリングが、処分イベントのたびにゼロから再構築されるのではなく、継続的に運用されているマネージドITプランの中に常駐していれば、リージョン一括のリフレッシュは犯罪捜査のような作業ではなく、あらかじめスケジュール化された作業になります。三カ国すべてで退役対象となる機器群は、回収作業が始まる何カ月も前から、すでに一つのリストとして把握されているのです。
これは通常、オフィス移転・統合プロジェクトと同じ文脈で語られることも多く——ハードウェアのリフレッシュ、拠点統合、リース終了時の処分イベントは、実務上まとまって発生する傾向があります——また、一部のグループコンプライアンスチームがこれをより広い統制体系に組み込みたいと考える部分については、ハードウェアそのものではなく、廃棄プロセスにおけるIDとアクセス権の側面をカバーするマネージドセキュリティサービスとも関連します。シンガポールのある製造業企業が直面したのも、まったく同じ問題でした——データが本当に消去されたことを誰も証明できず、200台のドライブが倉庫に積み上がっていたというケースです。そして、同じくエビデンス重視の原則のもとで進められたシンガポールのデータセンターのリース終了退去プロジェクトも、本記事が「三カ国版」として扱っている問題の、単一拠点版にほかなりません。証明書とチェーン・オブ・カストディの基準は同じで、変わるのは現地ロジスティクスの数だけです。
Brocent自身のIT資産処分サービスは、まさにこのモデルで運営されています——NIST 800-88に基づくサニタイズ、チェーン・オブ・カストディを伴う回収、機器ごとの破壊証明書を固定基準としつつ、現地の回収・破壊のロジスティクスは拠点ごとに調整します。シンガポール・台湾・ベトナムにまたがるプログラムであれば、最初の一歩は現地を見ずに出す見積もりではなく、状況を確認するための会話です。機器の規模、拠点数、現在の現地慣行について話すために、ぜひお問い合わせください。マネージド処分エンゲージメントが通常どのように構成されるかについては、目安となる価格情報もご覧いただけます。
よくある質問
ワイプと安全消去(secure erase)は同じですか?
いいえ、この違いは証明書が実際に何を主張できるかに直結します。基本的な初期化やクイックフォーマットは、ファイルシステムがデータを指し示すポインタを消去するだけで、その下にある実データは一般的に入手可能なツールで復元できてしまうことがよくあります。NIST 800-88のPurgeレベルに相当する、Blanccoなどのソフトウェアによる安全消去は、実際のストレージセクターを上書きまたは暗号学的に消去し、高度な技術を用いても復元に耐えられるよう設計されています。証明書には、どちらが実際に行われたかを明記すべきであり、単に「消去済み」と書くだけでは不十分です。
どの基準を求めるべきですか?
NIST 800-88(現在はRevision 2)は、多くの監査担当者やサイバー保険のポリシーが具体名での言及を期待する参照基準であり、機器のデータ機密度に応じてClear、Purge、Destroyいずれかのレベルで適用されます。どの機器区分にどのレベルを適用するかは、バッチごとに場当たり的に決めるのではなく、書面によるグループポリシーで定めておくべき性質の判断です。
物理破壊は必要ですか、それとも消去で十分ですか?
特に機密性が高くなく、再販・再利用・リサイクルを予定している正常動作のドライブであれば、適切なNIST 800-88レベルで検証されたソフトウェア消去で通常は十分であり、残存価値も保てます。物理破壊——ドリル破壊、消磁、認証済み破砕——は、損傷している、読み取り不能である、最も機密性の高いデータを保持している、あるいは消去結果にかかわらず物理破壊を求める自社のコンプライアンスポリシーがある場合に選択すべき方法です。
消去に失敗したドライブがあった場合はどうなりますか?
バッチから静かに除外したり、処理済みとして報告したりしてはいけません。失敗したドライブには専用の記録が必要です——消去失敗としてフラグを立て、代わりに物理破壊に回し、最終的な証明書とレポートパッケージにはその切り替えを明示し、他の機器と同様にシリアル番号・方式・日付を記載します。ただし、消去経路ではなく破壊経路をたどった記録として扱います。
処分のために機器を国境を越えて移動できますか?
場合によりますが、これはまさに一般論ではなく、現時点で有効な国別の答えが必要な種類の問いです。中古電子機器や電子廃棄物の越境移動はほぼどこでも何らかの制限を受けており、そのルールは機器の種類や国によって異なります。シンガポール・台湾・ベトナム間での輸送を計画する前に、そのプログラムに固有の状況として国ごとに確認してください。
証明書は誰が発行しますか?
実際にサニタイズや破壊作業を実施し、検証を行った当事者です——その機器の処理に責任を持つ、具名のエンジニアまたは特定のベンダー主体であり、ハードウェアに触れていない調整役の部門ではありません。一つのポリシーのもとで設計されつつ、現地チームまたはパートナーによって実行される多国間プログラムでは、それぞれの実行拠点が、実際に処理した機器について証明書上に具名で記載されるべきです。
記録はどのくらいの期間保持すべきですか?
自社のグループ保持ポリシーと、機器が所在した各国で適用される規制上の保持期間の両方をカバーできる期間です。これも、本社のデフォルトが当てはまると想定せず、国ごとに確認すべき項目です。実務上、多くの組織は監査サイクルや潜在的な紛争に備えて、ITAD証明書とチェーン・オブ・カストディ記録を数年間保持しています。正確な年数は、なんとなく引き継いだデフォルト値ではなく、意図的に設定すべきポリシー上の判断として扱ってください。
一つの契約で三カ国をカバーできますか?
できます——それこそが、三つの無関係な現地ベンダー関係を維持するのではなく、一つのグループ基準を設計し、現地で実行するというアプローチの狙いです。一つの統合されたエンゲージメントのもとで、シンガポール・台湾・ベトナムの各拠点に同じ証明書・チェーン・オブ・カストディ基準を適用しながら、回収スケジュール、現地リサイクルパートナー、市場特有の要件については、その一つの枠組みの中で拠点ごとに対応することができます。
共有:
今すぐ行動を
インサイトをビジネスのITロードマップへ。
APACのITエキスパートと15分間の無料相談をご予約ください。現在の環境を確認し、24時間以内にカスタマイズされたITロードマップを提供します。
無料チェックリスト
中国大陸へのIT展開前に確認すべき10の重要事項
PIPL準拠、ネットワーク分割、バイリンガルヘルプデスクの設定など、中国での初日に必要なすべてのIT準備。
チェックリストを申請 →📬 アジアIT月報
中国コンプライアンス情報、サイバーセキュリティ警報、APACチーム向けITのヒントを毎月お届けします。
スパムなし。いつでも配信停止できます。