IT 洞察
网络安全
针对亚太企业的网络安全、威胁情报、SOC、MDR及合规解决方案。
September 11, 2026 | 1 min
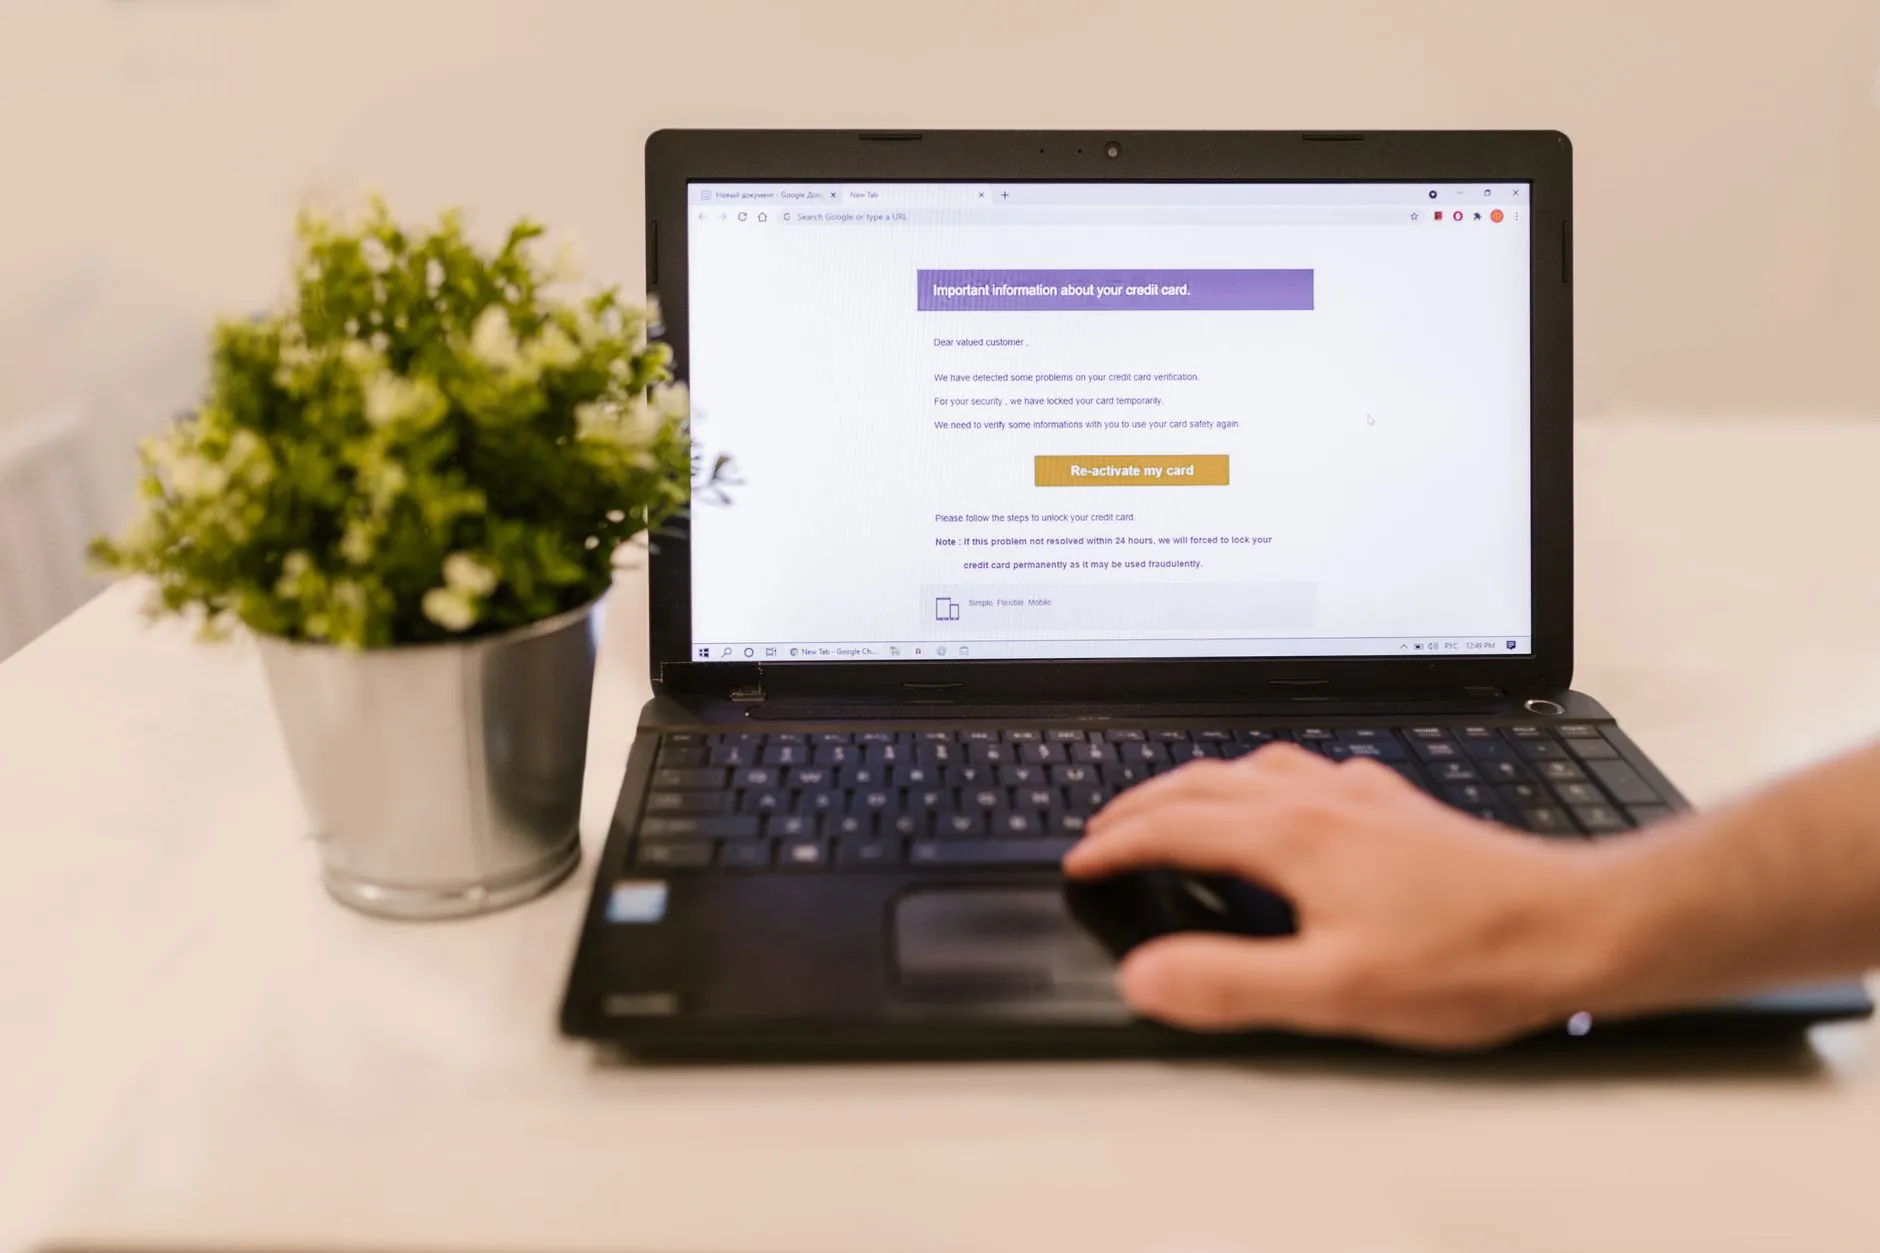
十个人点开了那封假发票:一家新加坡贸易公司的钓鱼演练
一个来自新加坡的复合情境:一家七十人的贸易公司几乎是顺带做了第一次钓鱼演练,结果一个下午之内有十个人点开了那封伪造的供应商发票。如何读懂第一次的点击率、为什么零报告是比十次点击更糟的信号,以及为什么真正改变结果的是那个项目本身,而不是一份平台授权。
September 11, 2026 | 2 min
香港非营利机构的第一次 Microsoft 365 安全审计:六年设置漂移是什么样子
一家三十人的香港非营利机构用了六年 Microsoft 365,从没有人复查过租户。一次固定价格的安全审计发现了什么、花了多少钱、之后怎么办。
September 11, 2026 | 1 min
凌晨两点没人醒着看见的那条告警:一家新加坡物流公司的 MDR 选择
一个来自新加坡的复合情境:一家货代公司的终端代理在 02:14 标记出凭据窃取行为,而这条告警在第二天上午 10:20 才被读到。为什么检测、监控与响应是三件不同的事、为什么分析师的时区很重要,以及 MDR 相对于管理型 IT 外包方案里已有的终端防护,究竟站在什么位置。
September 11, 2026 | 1 min
香港网络保险要求:保险公司会问的 10 项 IT 控制(2026)
香港网络保险续保问卷会问哪 10 项 IT 控制:从 MFA、EDR 到备份和员工培训,以及每一项该用什么证据来如实回答。
September 04, 2026 | 1 min
董事会问谁负责网络安全:一家香港专业服务机构的vCISO答案
一个来自香港的复合情境:一家专业服务机构的董事会问,究竟谁真正负责网络安全,而诚实的答案是这件事分散在办公室主任、外包IT供应商和谁都不是之间。为什么兼职CISO——既不是招聘全职员工,也不是继续交给IT供应商——能补上这个缺口,以及这项服务在管理型IT外包方案中实际是什么样子。
September 04, 2026 | 1 min
香港 SOC 服务:凌晨三点谁在看系统?一家零售连锁的选择
一个来自香港的复合情境:一家多门店零售连锁的运营总监在安全评审中问了一个简单的问题——凌晨三点到底是谁在盯着我们的系统——诚实的答案是没有人。为什么答案不是再买一件工具,以及SOC托管服务如何补上检测与响应之间的缺口。
September 04, 2026 | 1 min
差点付出去的那张发票
一个来自香港的复合情境:一家小型营销代理公司差点支付了一张诈骗供应商发票,之所以被拦下,只是因为一名员工顺手打电话核实。为什么每位新员工只看一次的那段网络安全视频算不上培训,而一套托管、可衡量的意识培训项目又能改变什么。
September 04, 2026 | 1 min
上线前三周,才想起渗透测试
一个来自香港的复合情境:一家科技初创公司定下了公开发布日期,直到离上线只剩三周,才终于有人问起这个应用是否做过渗透测试。剩下的时间里究竟能做哪些测试,以及为什么测试需要对着发布日期来规划,而不是硬塞在它定下之后。