IT 洞察
网络安全
针对亚太企业的网络安全、威胁情报、SOC、MDR及合规解决方案。
October 30, 2026 | 3 min
网络保险问卷:每个答案背后的 Microsoft 365 证据
填写网络保险问卷时,Microsoft 365 的每个问题到底在查什么、答案在哪里、哪些带日期的导出可作证据,以及最常见的“否”从何而来。
October 30, 2026 | 3 min
Microsoft 365 安全审计要多少钱?2026 年价格指南
Microsoft 365 安全审计费用一次说清:免费扫描工具、按用户订阅的监控平台、固定价一次性审计(Brocent 起价 450 美元)与顾问日费。附报价对比方法。
October 30, 2026 | 2 min
Microsoft 365 安全审计固定价格还是按小时计费?怎样在签约前把范围谈清楚
Microsoft 365 安全审计该选固定价格还是按小时?说明如何界定范围、签约前要问什么,以及 Brocent 为何按人数一次性定价,起价 450 美元。
October 30, 2026 | 2 min
Microsoft 365 安全评估报告应该包含什么?以我们的示例报告逐节解读
Microsoft 365 与 Exchange Online 安全评估报告应包含哪些内容?逐节解读 Brocent 示例报告,并附采购检查清单。
October 30, 2026 | 3 min
微软安全得分、CIS Microsoft 365 基准与 CISA ScubaGear:哪一个能证明你的租户是安全的?
对比微软安全得分、CIS基准与ScubaGear:各自测什么、哪些能自动检查、谁认可作为证据,以及什么场景该用哪一个。
October 23, 2026 | 3 min
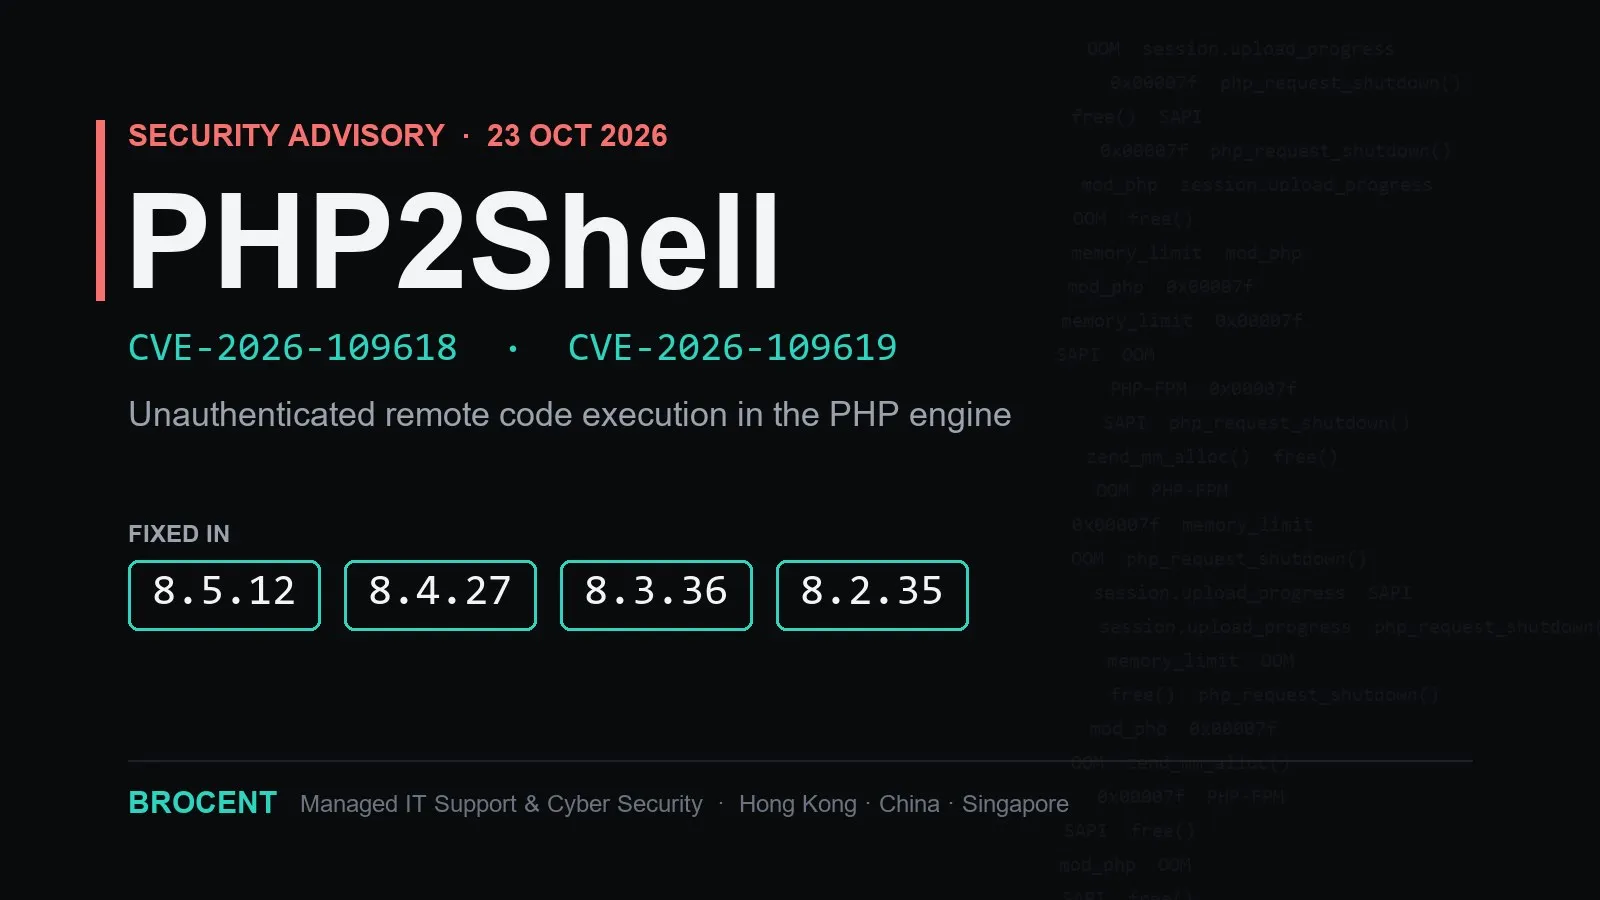
PHP2Shell 漏洞安全报告(CVE-2026-109618 / CVE-2026-109619):影响、时间线与应对方案
一份关于 PHP2Shell 的安全报告:2026年10月21日修复的两个 PHP 引擎严重漏洞是什么、谁的风险最高、哪些版本已修复、HKCERT、新加坡 CSA 和 CISA 给出了哪些建议,以及香港、中国内地和新加坡企业在 24 小时、72 小时和 7 天内的应对计划。
October 21, 2026 | 2 min
安全意识培训每用户多少钱(2026):价格对比
安全意识培训价格采购指南:每用户标价、费用包含与不包含的项目、管理型与自建成本对比,以及50、150、300人规模的年度预算示例。
October 08, 2026 | 2 min
安全运营中心(SOC)是什么?服务范围、人手与费用(2026)
一篇关于安全运营中心(SOC)的说明文章:SOC 的日常职能,SIEM、EDR、MDR、XDR 与它的关系,7×24 覆盖背后的人手测算,香港、新加坡和亚洲 SOC 托管服务的计价方式,选择服务商的八个问题,以及受监管企业的董事会报告应呈现什么。