IT 洞察
管理型IT服务
Sanity blogCategory (ZH)
September 14, 2026 | 2 min
原供应商的驻场工程师怎么办?一个员工过档的故事
一个复合情境:一次围绕系统和合同来规划的供应商过渡,直到割接前六周,都没有人想过那四位驻场工程师该怎么办。什么是员工过档、它所属的四种合作模式、背后那套五阶段框架,以及在哪些情况下全新招聘才是更诚实的答案。
September 11, 2026 | 2 min
谁的直营版图匹配你的办公地图?美国公司在亚洲的 IT 支持
一个复合情境:一家在东京、首尔和上海设有办公室的美国工业软件公司,收到三份彼此相差不到百分之十五的美国 MSP 报价,却分辨不出差别。为什么「全球覆盖」在被拆成层级之前无法评估,以及哪五个问题能把这些提案分开。
September 11, 2026 | 1 min
五天到北京:不把硬盘运出境,也能销毁中国办公室的数据
一个复合情境:一家外资集团的中国工程中心要退役九十台工作站和十一台服务器,而集团流程写的是把硬盘运到香港。为什么这一个路由决定制造了三个彼此独立的问题,以及为什么可以让销毁能力自己移动过来。
September 11, 2026 | 2 min
那个让他们看起来很临时的号码:外资企业中国办公室的 400 热线
一个复合情境:一家欧洲仪器制造商的六十人中国办公室靠十二个私人手机号运转、没有总机,结果在采购评分表的售后那一行开始丢标。为什么 400 热线是一个主体问题而不是技术问题,以及为什么真正的缺口是治理,不是电话系统。
September 11, 2026 | 2 min
没有人拥有的那份 IT 路线图:一家新加坡区域总部的 vCIO 故事
一个来自新加坡的复合情境:一家制造企业的东盟区域总部,在一次常规交接中发现,自己的多年期技术路线图从来就不是一份文档。为什么策略层应当同时归属于一位具名的负责人和一份公司自己拥有的书面交付物——以及为什么这个组合被包含在管理型 IT 外包方案之内,而不是作为加购项出售。
September 11, 2026 | 2 min
对企业级安全来说太小,对跳过安全来说太暴露:一家香港设计工作室的入门套餐
一个来自香港的复合情境:一家十五人的设计工作室收到三份报价,全都是按数倍于自己规模的公司设计的,于是得出「真正的安全买不起」的结论。固定价格的入门套餐如何改变这个决定——以及为什么它与完整管理型IT外包方案是同一架梯子的第一级。
September 11, 2026 | 1 min
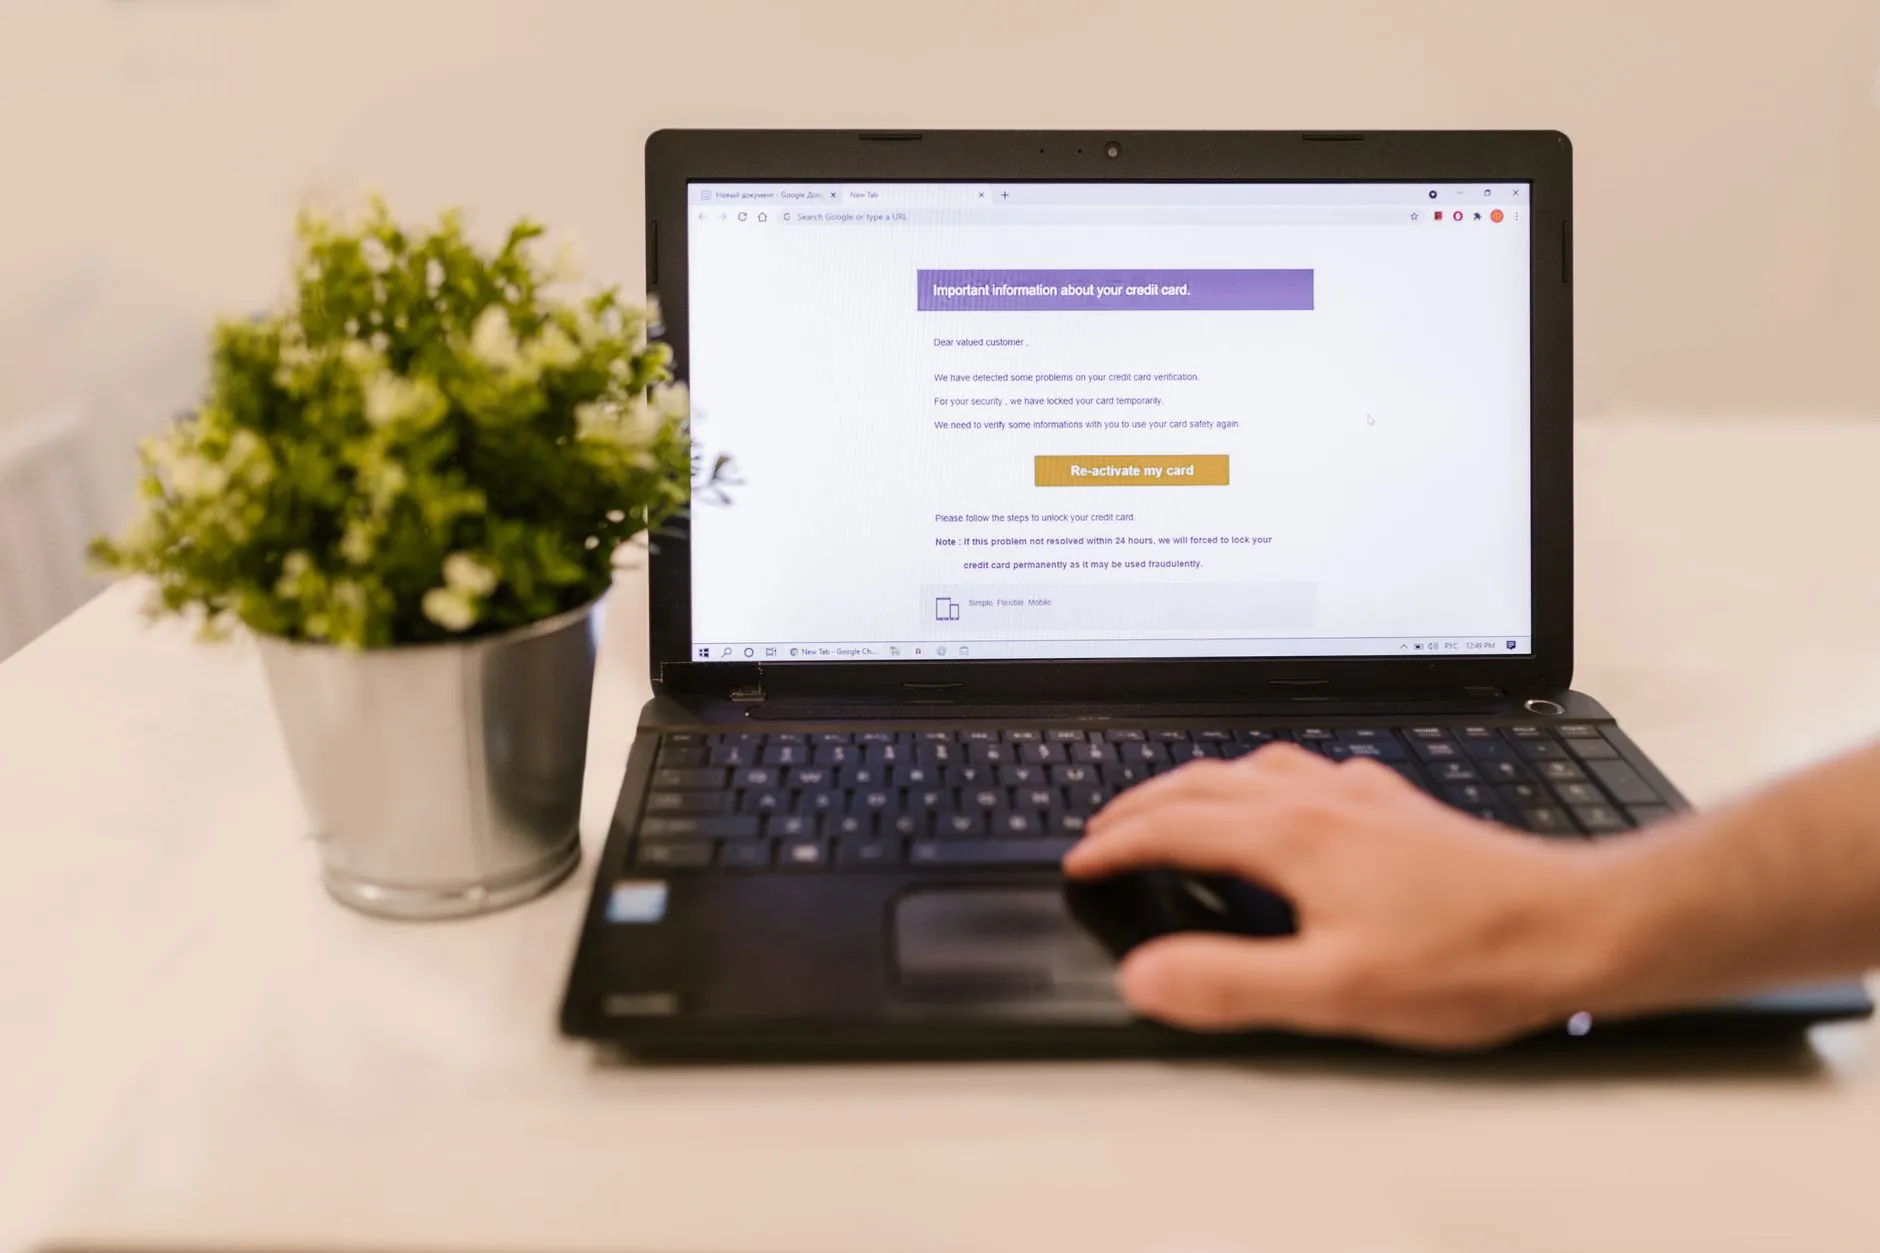
十个人点开了那封假发票:一家新加坡贸易公司的钓鱼演练
一个来自新加坡的复合情境:一家七十人的贸易公司几乎是顺带做了第一次钓鱼演练,结果一个下午之内有十个人点开了那封伪造的供应商发票。如何读懂第一次的点击率、为什么零报告是比十次点击更糟的信号,以及为什么真正改变结果的是那个项目本身,而不是一份平台授权。
September 11, 2026 | 1 min
没有Google的安卓:外资企业如何管理中国员工的设备
一个复合情境:一家欧洲集团把用了三年的全球MDM标准扩展到七十人的中国办公室,结果安卓设备的注册根本走不完。为什么中国市场的安卓设备会让Android Enterprise模型失效、一条中国专属的注册路径究竟需要什么,以及为什么缺的那块拼图从来不是授权。